Naru
toolset과 승인·감사
toolset 하나가 MCP 주소 하나예요. 어떤 도구를, 누구에게, 어떤 승인으로 내놓을지 정하고, 모든 호출을 감사 기록에 남겨요.
toolset
/mcp/<toolset> 하나가 가상 MCP 서버 하나예요. 갈피의 MCP 연결 하나, Mothership 커넥터 하나가 toolset 하나에 대응해요.
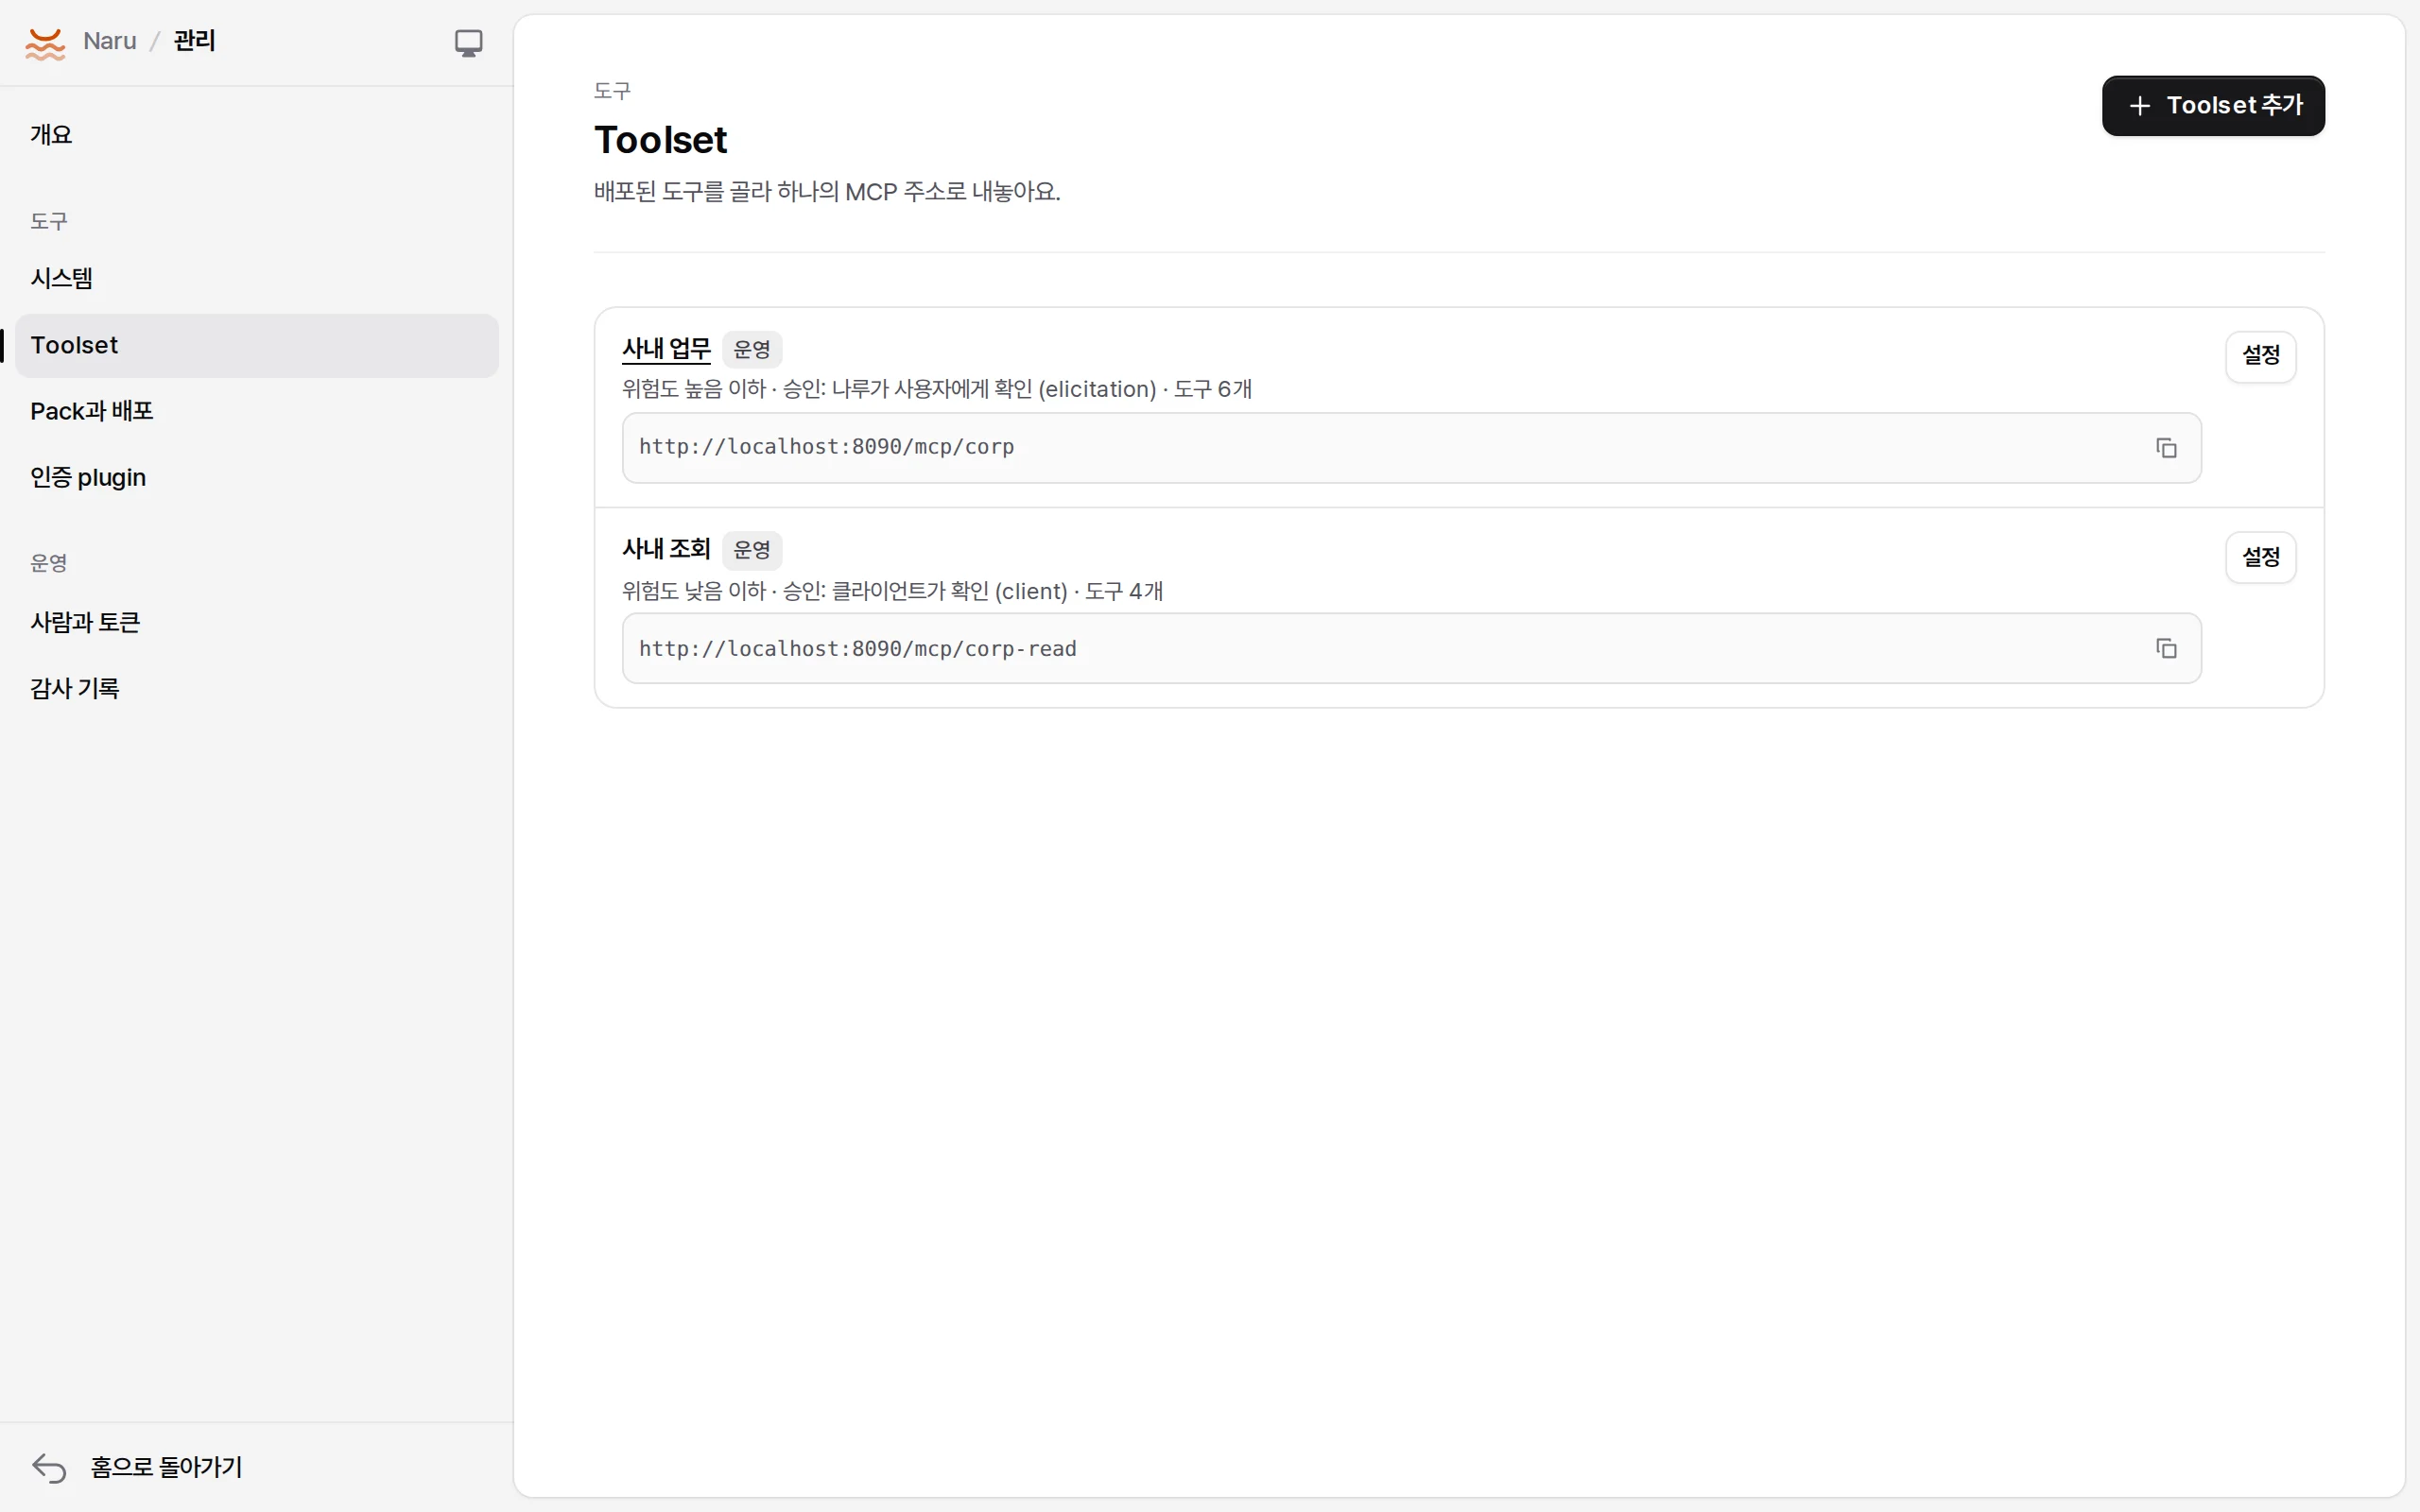
| 항목 | 뜻 |
|---|---|
include |
도구 선택 패턴(erp_api_*, !groupware_*) |
maxRisk |
내놓을 최대 위험도(low, medium(기본), high) |
approval |
고위험 호출의 승인: elicitation(사람에게 MCP로 물어요), client(클라이언트의 승인을 믿어요. Mothership이면 Runtime 승인 claim이 있어야 해요), none |
masking |
출력 마스킹. 주민등록번호는 늘 기본이고, phone, card, email과 사용자 정의 정규식을 더해요 |
access |
역할, 그룹, 사용자, 서비스 |
allowNonProduction |
prod toolset이 Mothership 비운영 환경(미리보기 등)의 호출을 받을지(기본 거절) |
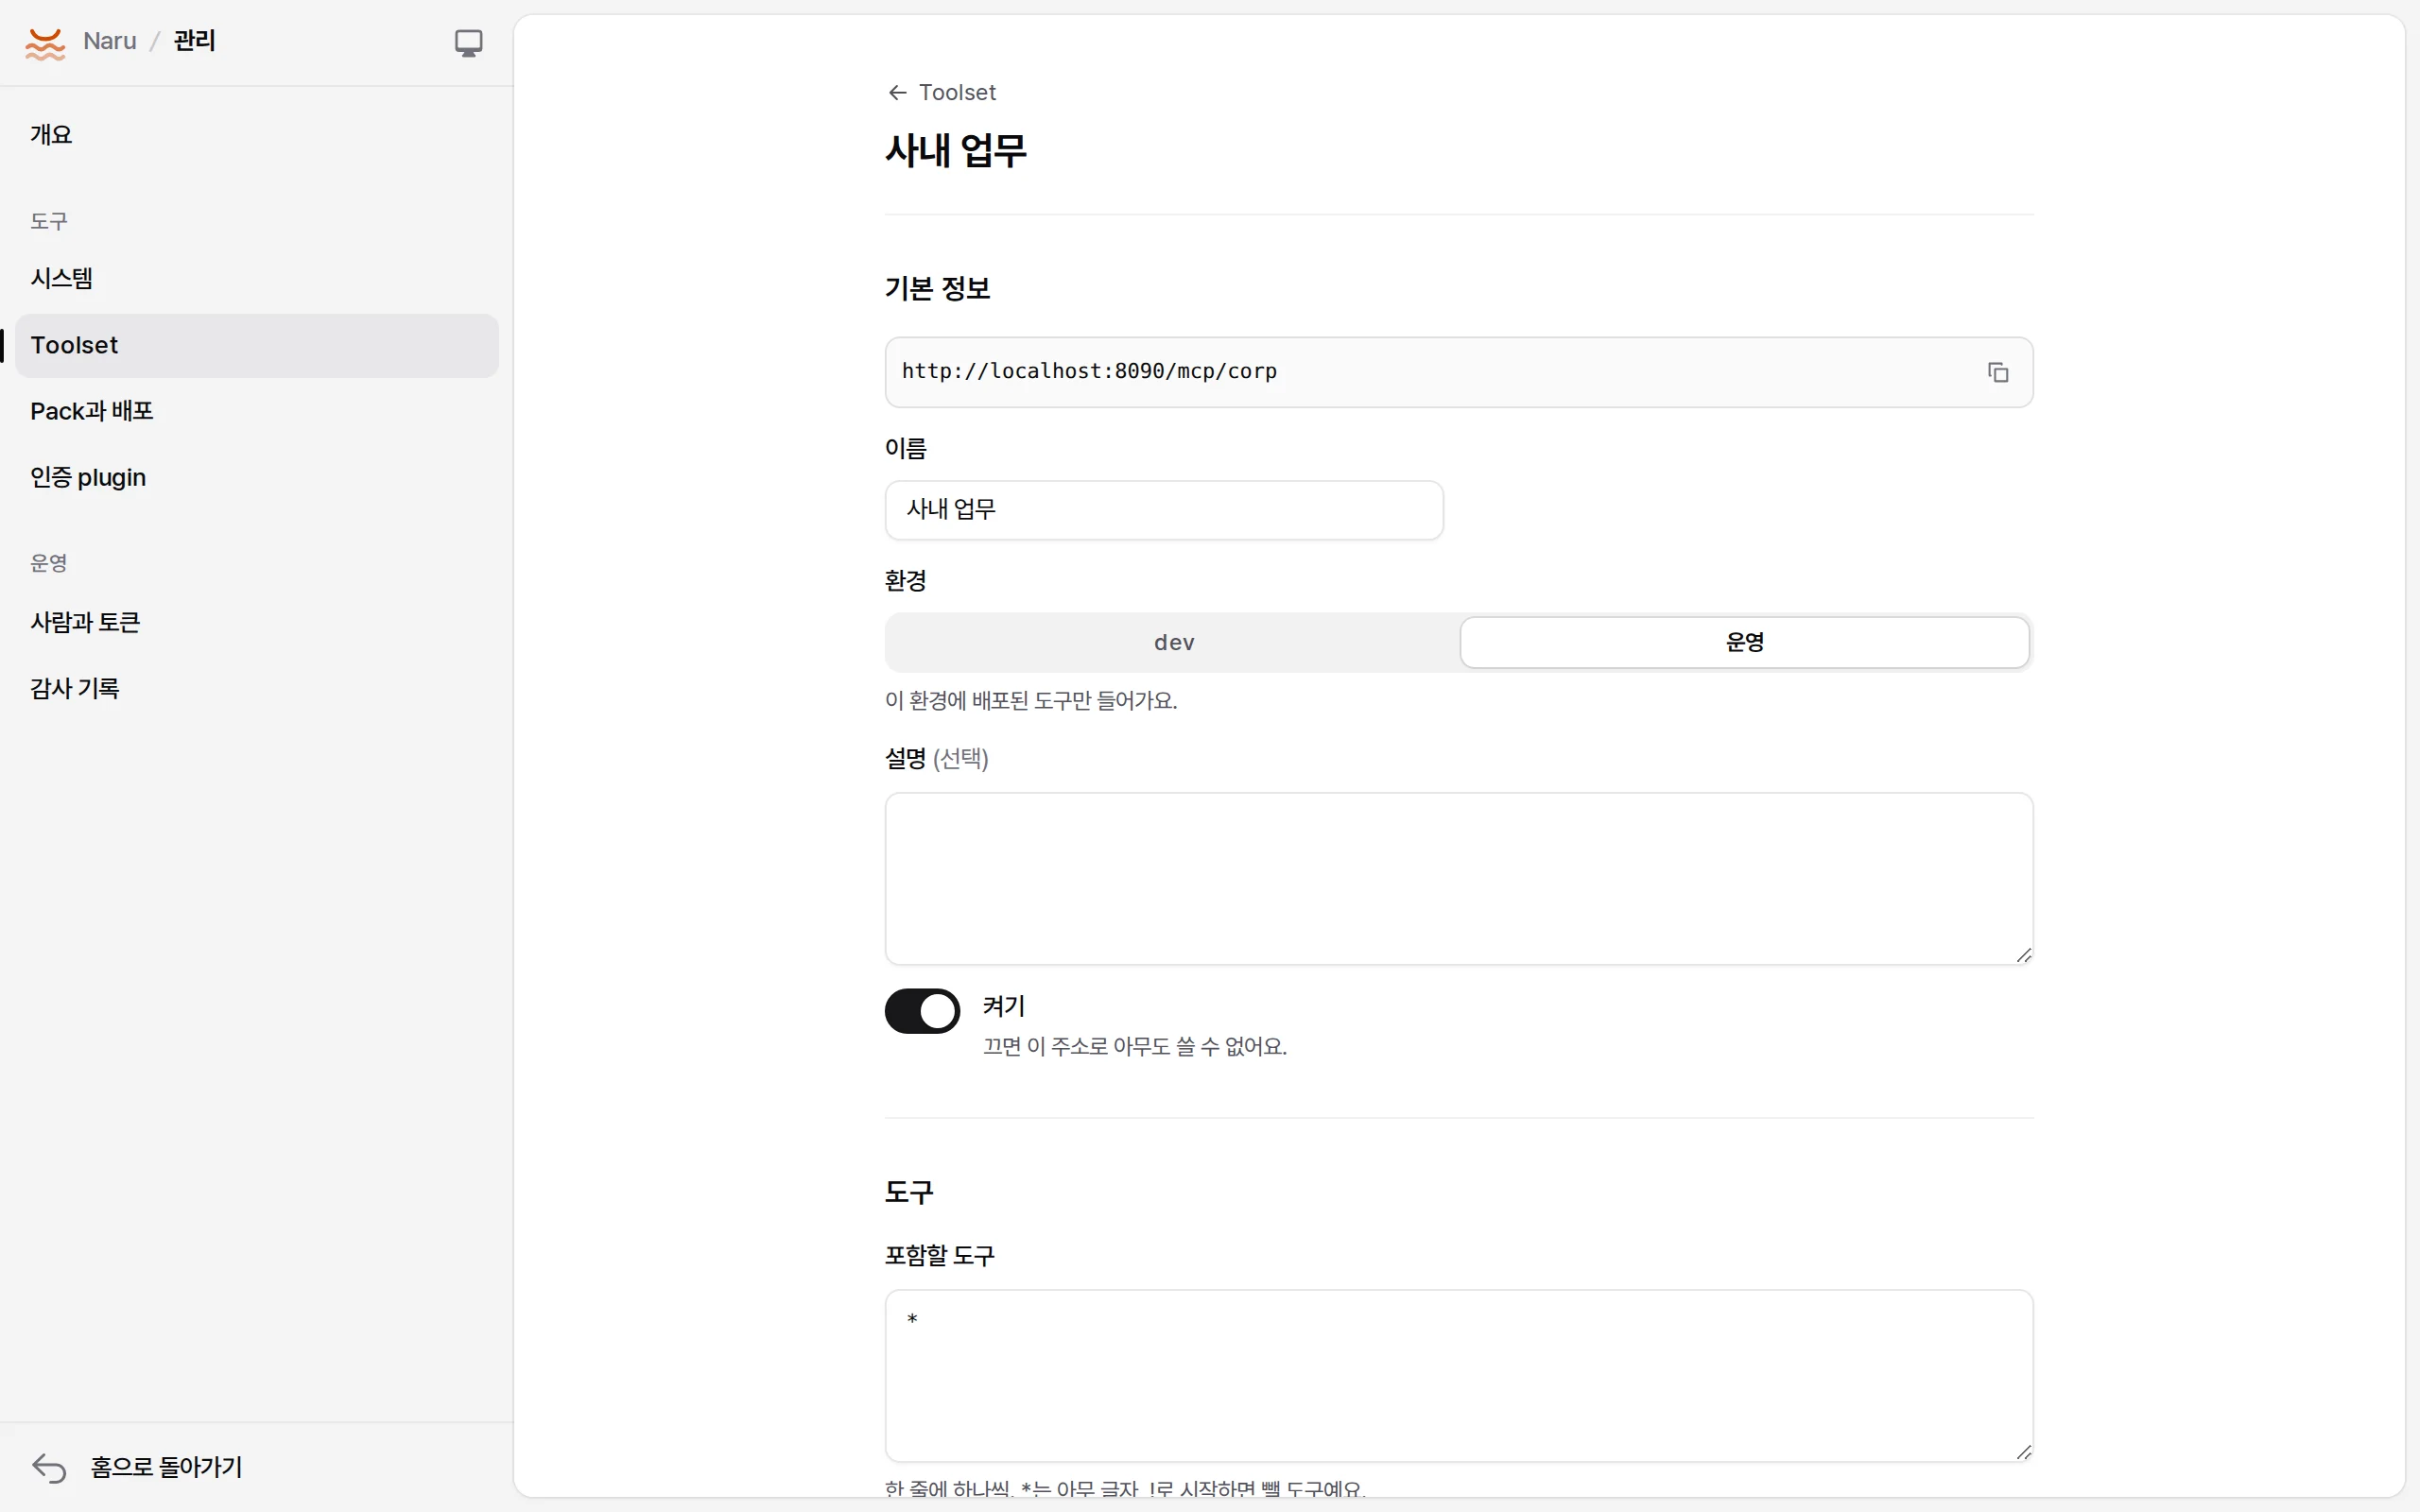
toolsets.yaml
slug: corp-read
env: prod
name: 사내 조회
include: ["*", "!groupware_*"]
maxRisk: low
approval: client
access: { services: [mothership-acme] }
들어오는 쪽
| 누구 | 어떻게 |
|---|---|
| 사람(MCP 클라이언트) | 나루 OAuth 2.1 인가 서버. toolset마다 protected resource metadata, DCR, PKCE S256, resource indicator. access 1시간, refresh 30일(회전) |
| 사람(스크립트) | 개인 토큰 naru_pat_… |
| 서비스 | 서비스 토큰 naru_svc_…. 서명된 사용자 assertion이 함께 오면 그 사람으로 바뀌어요(Mothership, 갈피 짝짓기) |
| 개발 | 개발 토큰 naru_dev_…. 개발용 MCP(/dev/mcp)만 |
토큰은 관리 → 사람과 토큰 → 토큰에서 발급하고, 값은 그때 한 번만 보여요.
감사 기록
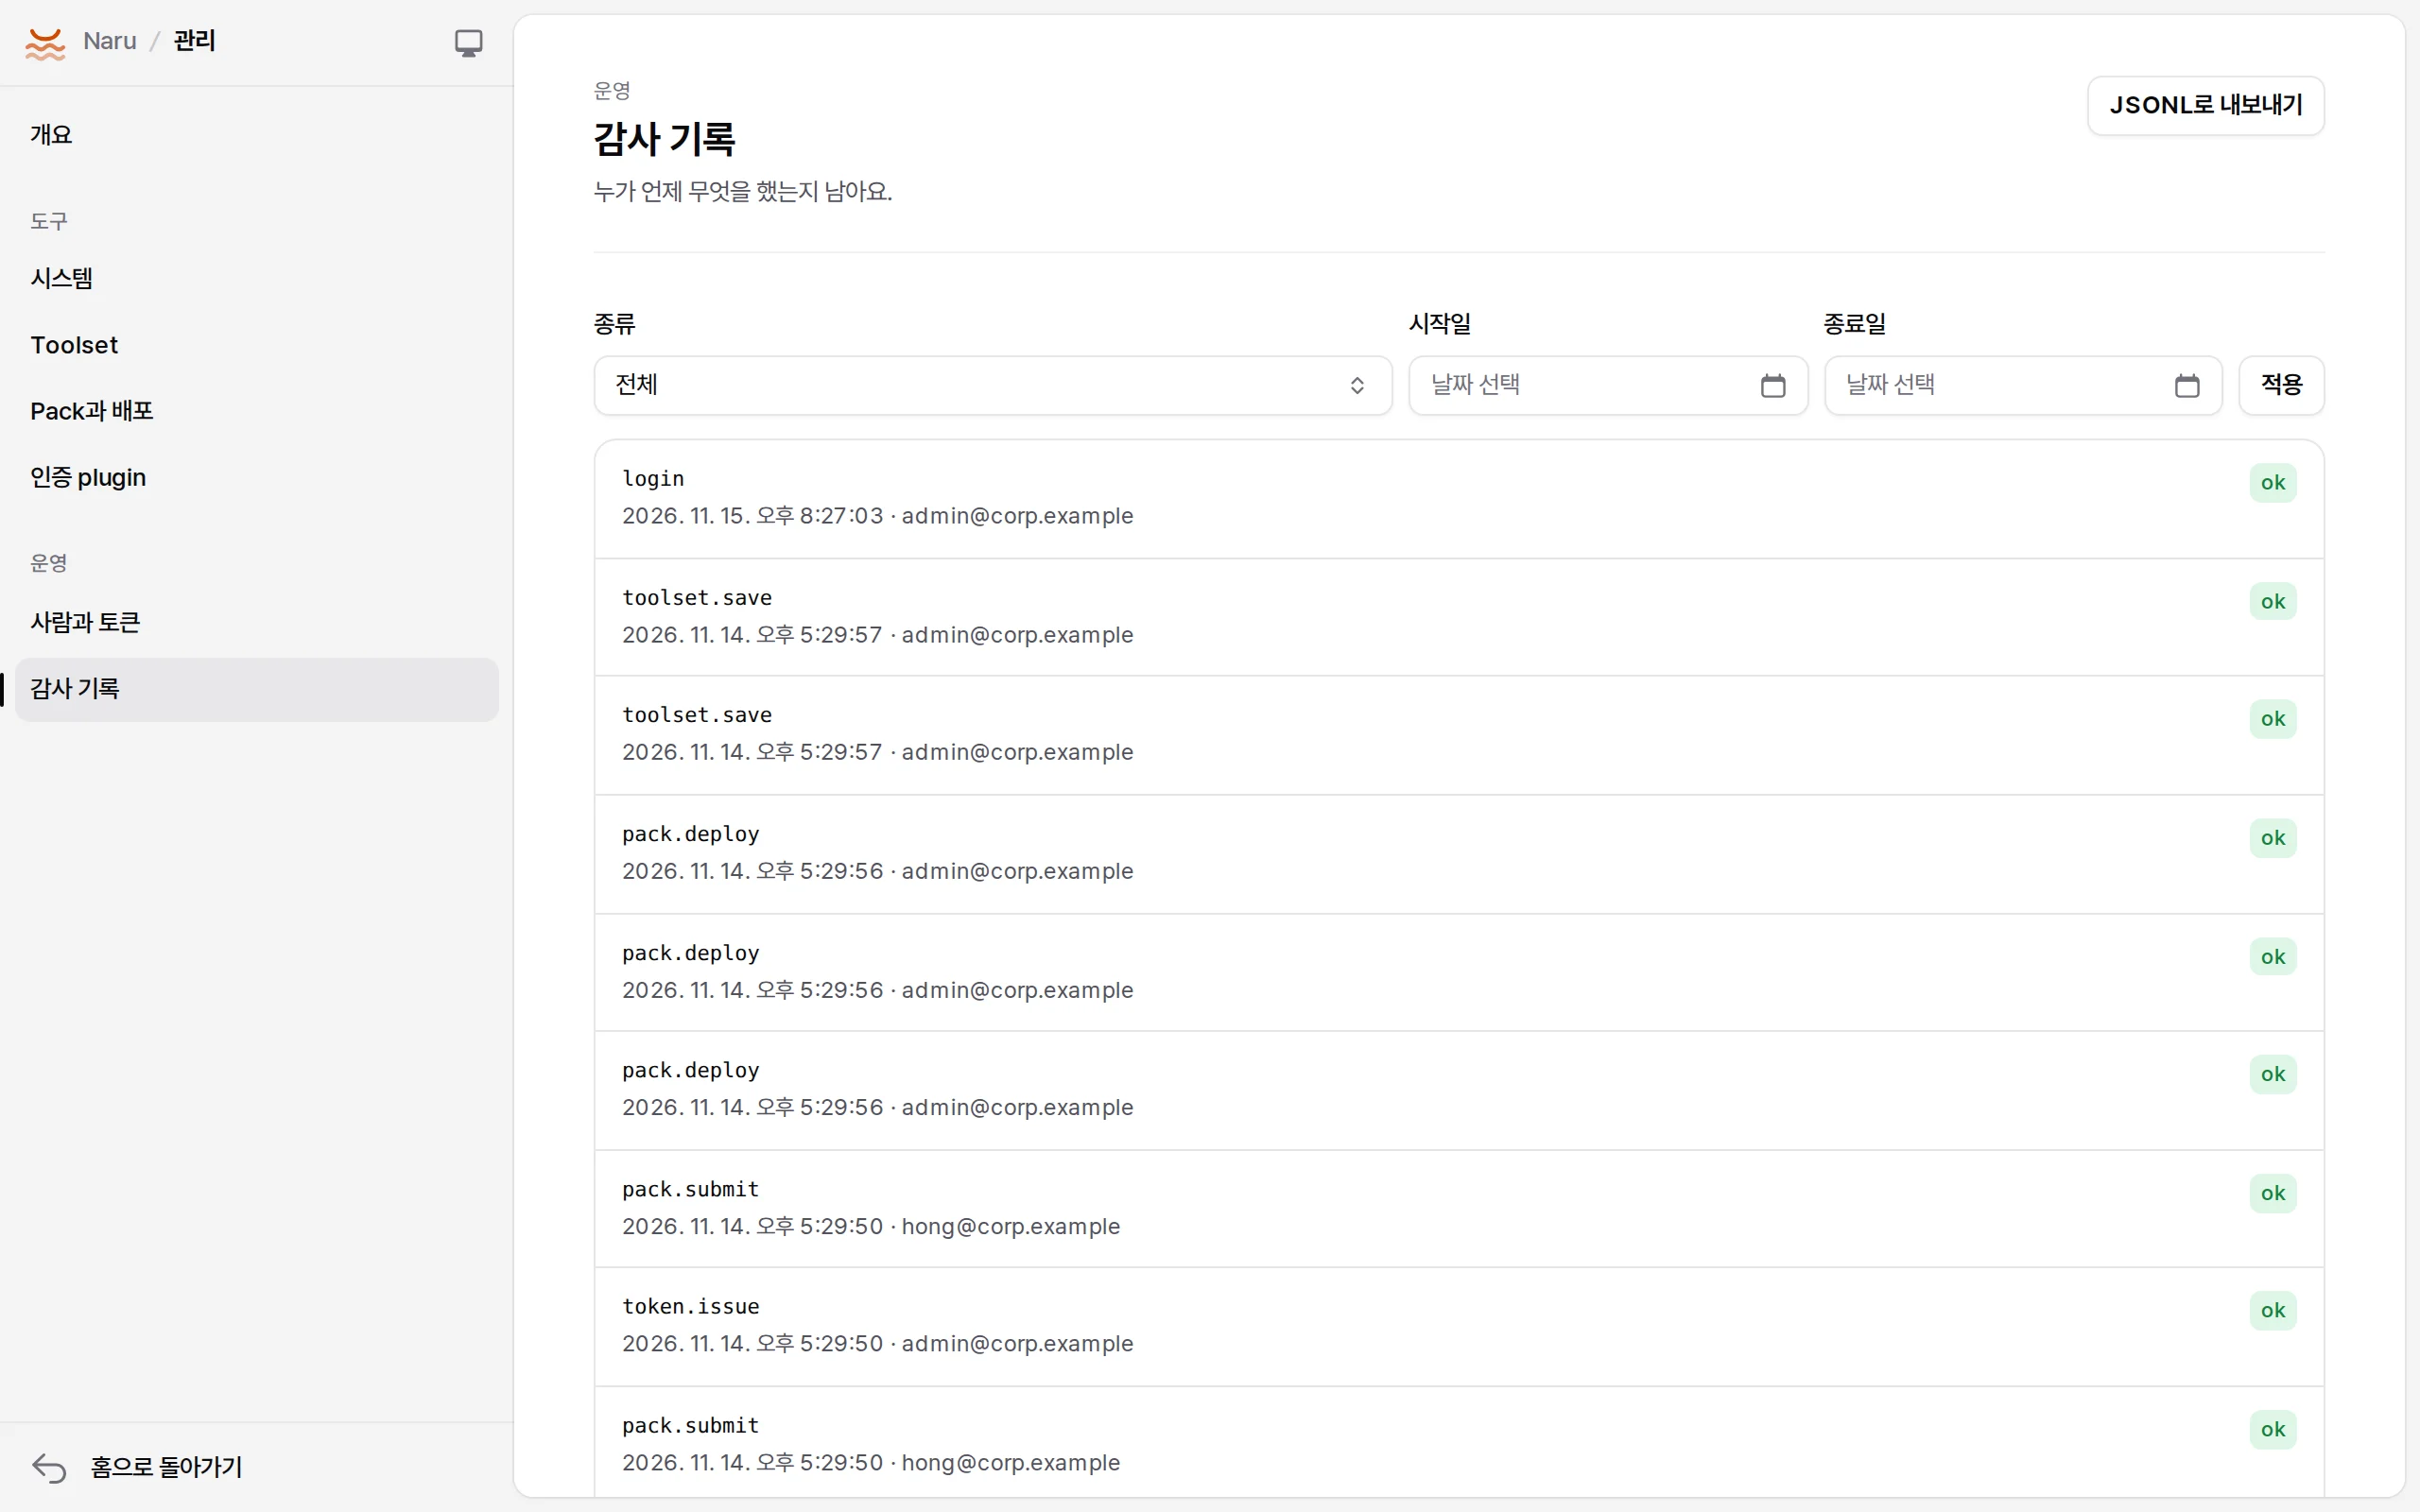
모든 도구 호출, 로그인, 개인 계정 연결·해제, 설정·배포·토큰 발급이 남아요.
- 도구 호출은 실행 전에
started로 먼저 남기고 끝나면 결과로 바꿔요. 기록할 수 없으면 실행하지 않아요. - 입력은 기본 해시로 남겨요. function이
audit: { input: 'full' }이면 마스킹한 뒤 원문을 남겨요. - 보관은
NARU_AUDIT_RETENTION_DAYS(기본 730일)예요. - SIEM 내보내기는 커서로 앞으로 읽어요:
naru-admin audit --after 0 --jsonl > audit.jsonl. 끝에 표준 오류로 다음 커서(--after N)를 남겨요.
비밀값을 지키는 법
- 나루가 다룬 비밀값(시스템·개인 비밀값, plugin이 받은 쿠키와 토큰)을 기억해 두고, 밖으로 나가는 곳(도구 결과와 오류, 감사 기록의 자유 텍스트, 서버 로그, 관리 API 오류)에서
«redacted»로 바꿔요. - plugin이 바꾼 요청(쿼리의 API 키, 인증 헤더, 서명)은 function에 돌아가지 않아요.