Naru
로컬에서 써 보기
가짜 그룹웨어·ERP·인사 DB와 함께 나루를 띄우고, 시스템을 등록하고, 예제 pack을 배포해 MCP 클라이언트로 불러요.
띄우기
Node.js 24와 pnpm이 필요해요.
corepack enable && pnpm install
pnpm --filter @naru/sdk run build
mkdir -p data && node examples/legacy-mock/src/main.ts &   # 가짜 그룹웨어(:18081)·ERP(:18082)·인사 DB
NARU_DEV=1 NARU_ALLOW_LOOPBACK=1 ADMIN_EMAILS=admin@corp.example pnpm dev:server   # :8080
- 가짜 레거시는
./data/hr.sqlite에 인사 DB를 만들어요(HR_DB로 바꿔요). 그래서data/폴더가 먼저 있어야 해요. NARU_ALLOW_LOOPBACK=1은 localhost의 가짜 레거시에 닿게 해요. 개발 전용이에요.- 다른 서비스가 8080을 쓰면
PORT=8090 PUBLIC_URL=http://localhost:8090처럼 바꿔요.
http://localhost:8080/admin을 열고 admin@corp.example을 넣어요. SMTP가 없으면 코드와 링크가 서버 로그에 찍혀요.
관리 토큰과 naru-admin
화면에서도 다 되지만, 설정 파일로 한 번에 넣으면 빨라요. 관리 → 사람과 토큰 → 토큰 → 토큰 발급에서 종류 개인으로 관리자 토큰(naru_pat_…)을 받아요.
export NARU_URL=http://localhost:8080 NARU_TOKEN=naru_pat_…
alias naru-admin="node $PWD/packages/cli/bin/naru-admin.js"   # 저장소 루트에서 한 번
naru-admin은 저장소의 packages/cli예요. 저장소 체크아웃에서는 pnpm install 뒤에 Node만으로 돌고, 나루 이미지 안에도 들어 있어요(docker compose exec naru naru-admin --help).
시스템 등록
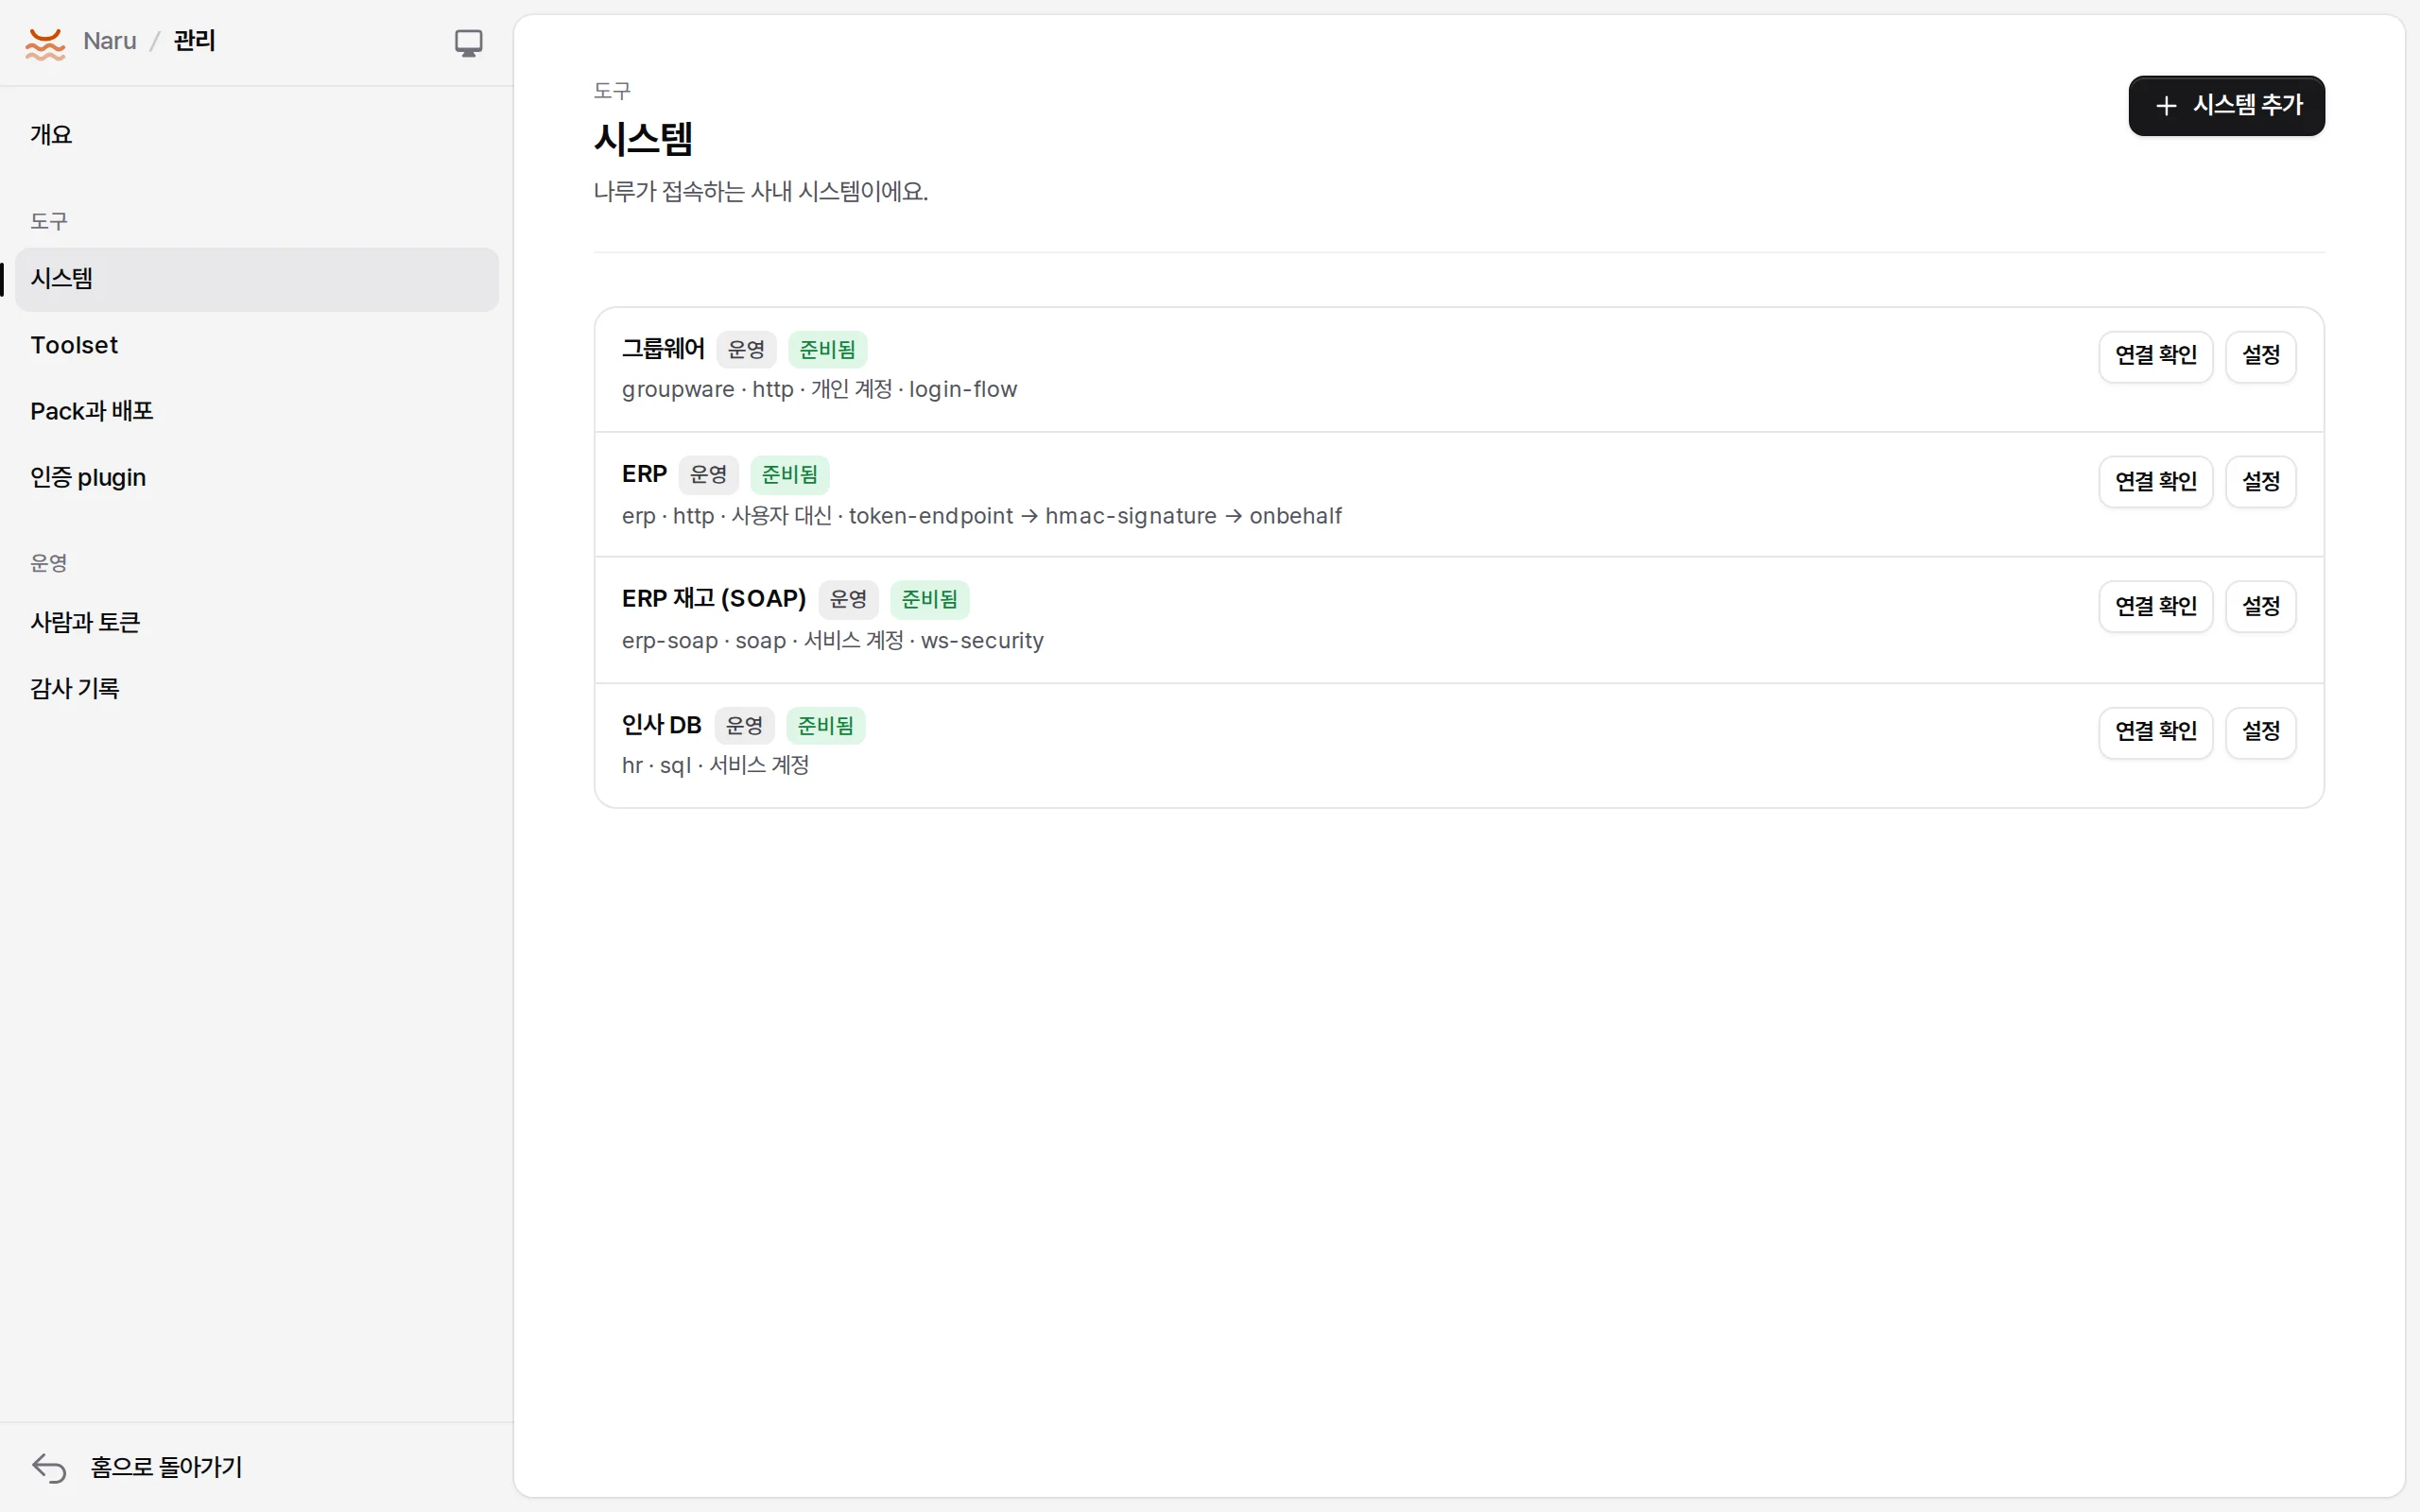
systems.yaml에 여러 시스템을 ---로 나눠 적어요. 가짜 그룹웨어(personal, EUC-KR, CSRF 폼 로그인)와 인사 DB(service, 읽기 전용) 예예요.
slug: groupware
env: prod
name: 그룹웨어
driver: http
endpoint: { baseUrl: "http://127.0.0.1:18081", probe: /main.do }
transport: { charset: euc-kr }
mode: personal
auth:
  - plugin: login-flow
    config:
      steps:
        - { url: /login.jsp, extract: { csrf: { selector: "input[name=_csrf]", attr: value } } }
        - { method: POST, url: /loginProc.do, form: { userId: "{{account.id}}", passwd: "{{secret.password}}", _csrf: "{{csrf}}" }, expect: { bodyNotContains: 로그인 실패, urlContains: /main.do } }
      expired: { redirectTo: /login.jsp }
---
slug: hr
env: prod
name: 인사 DB
driver: sql
endpoint: { dialect: sqlite, file: ./data/hr.sqlite }
transport: { readOnly: true }
mode: service
naru-admin systems apply systems.yaml
naru-admin systems list
naru-admin systems test <id>         # 실제 로그인 + 확인 요청
ERP(토큰 + HMAC REST, WS-Security SOAP) 예는 apps/server/test/e2e.test.ts에 있어요. 비밀값은 표준 입력으로 넣어요: printf 'erp-client-secret-0001' | naru-admin systems secret <id> client_secret.
예제 pack 배포
pack은 개발 토큰(한 pack에 묶인 naru_dev_…)으로 제출하고, 운영(prod) 배포는 관리자가 해요.
naru-admin users add --email hong@corp.example --name 홍길동 --role developer --employee-no 20240001
naru-admin users list                                   # hong의 id(usr_…)
naru-admin tokens issue --kind dev --name 그룹웨어 --pack groupware --user <usr_…>
node packages/sdk/bin/naru.js submit examples/packs/groupware --url $NARU_URL --token <naru_dev_…>
naru-admin packs releases groupware
naru-admin packs deploy groupware prod <releaseId>
toolset 만들기
slug: corp
env: prod
name: 사내 업무
include: ["*"]
maxRisk: high
approval: elicitation
masking: [rrn, phone]
naru-admin toolsets apply toolsets.yaml # → http://localhost:8080/mcp/corp
MCP 클라이언트로 부르기
toolset 주소는 OAuth 2.1을 지원하는 MCP 서버예요. 클라이언트가 처음 붙을 때 나루 로그인 창이 떠요.
claude mcp add --transport http naru-corp http://localhost:8080/mcp/corp
groupware_approval_list를 부르면 처음에는 auth_required와 연결 주소가 와요. 그 주소에서 그룹웨어 계정(hong / hong-pass-1234)을 넣으면 다음부터 그 사람으로 불러요.
테스트
pnpm --filter @naru/sdk run build
pnpm -r run typecheck
pnpm -r run test                    # 서버 E2E(MCP SDK 클라이언트, OAuth, 개발 MCP, plugin, NTLM), SDK, pack fixture
sh sidecars/enterprise/build.sh     # Java sidecar 빌드 + JUnit
pnpm test:integration               # Docker: PostgreSQL·SQL Server·Oracle Free, 실제 JVM sidecar