Naru
갈피·Mothership과 쓰기
갈피에서 pack을 개발하고, 갈피 채팅과 Mothership 앱이 사람 이름으로 나루 도구를 부르게 해요.
나루는 세 방식으로 다른 제품과 이어져요. 셋 다 관리자가 한 번 이어 두면 되고, 이어 둔 상대가 내려가도 나루의 나머지는 그대로 돌아요.
| 잇는 것 | 나루에서 | 상대에서 |
|---|---|---|
| 갈피에서 pack 개발 | (주소만 알려 줘요) | 갈피 시스템 관리 → 연동 서비스에 나루 주소, 프로젝트 소유자가 프로젝트 관리 → 연동 서비스 → 나루 → 잇기 |
| 갈피 채팅에서 도구 쓰기 | 사람과 토큰 → Trust → Galpi 연결 | 갈피 시스템 관리 → MCP에 사용자 확인(서명)으로 |
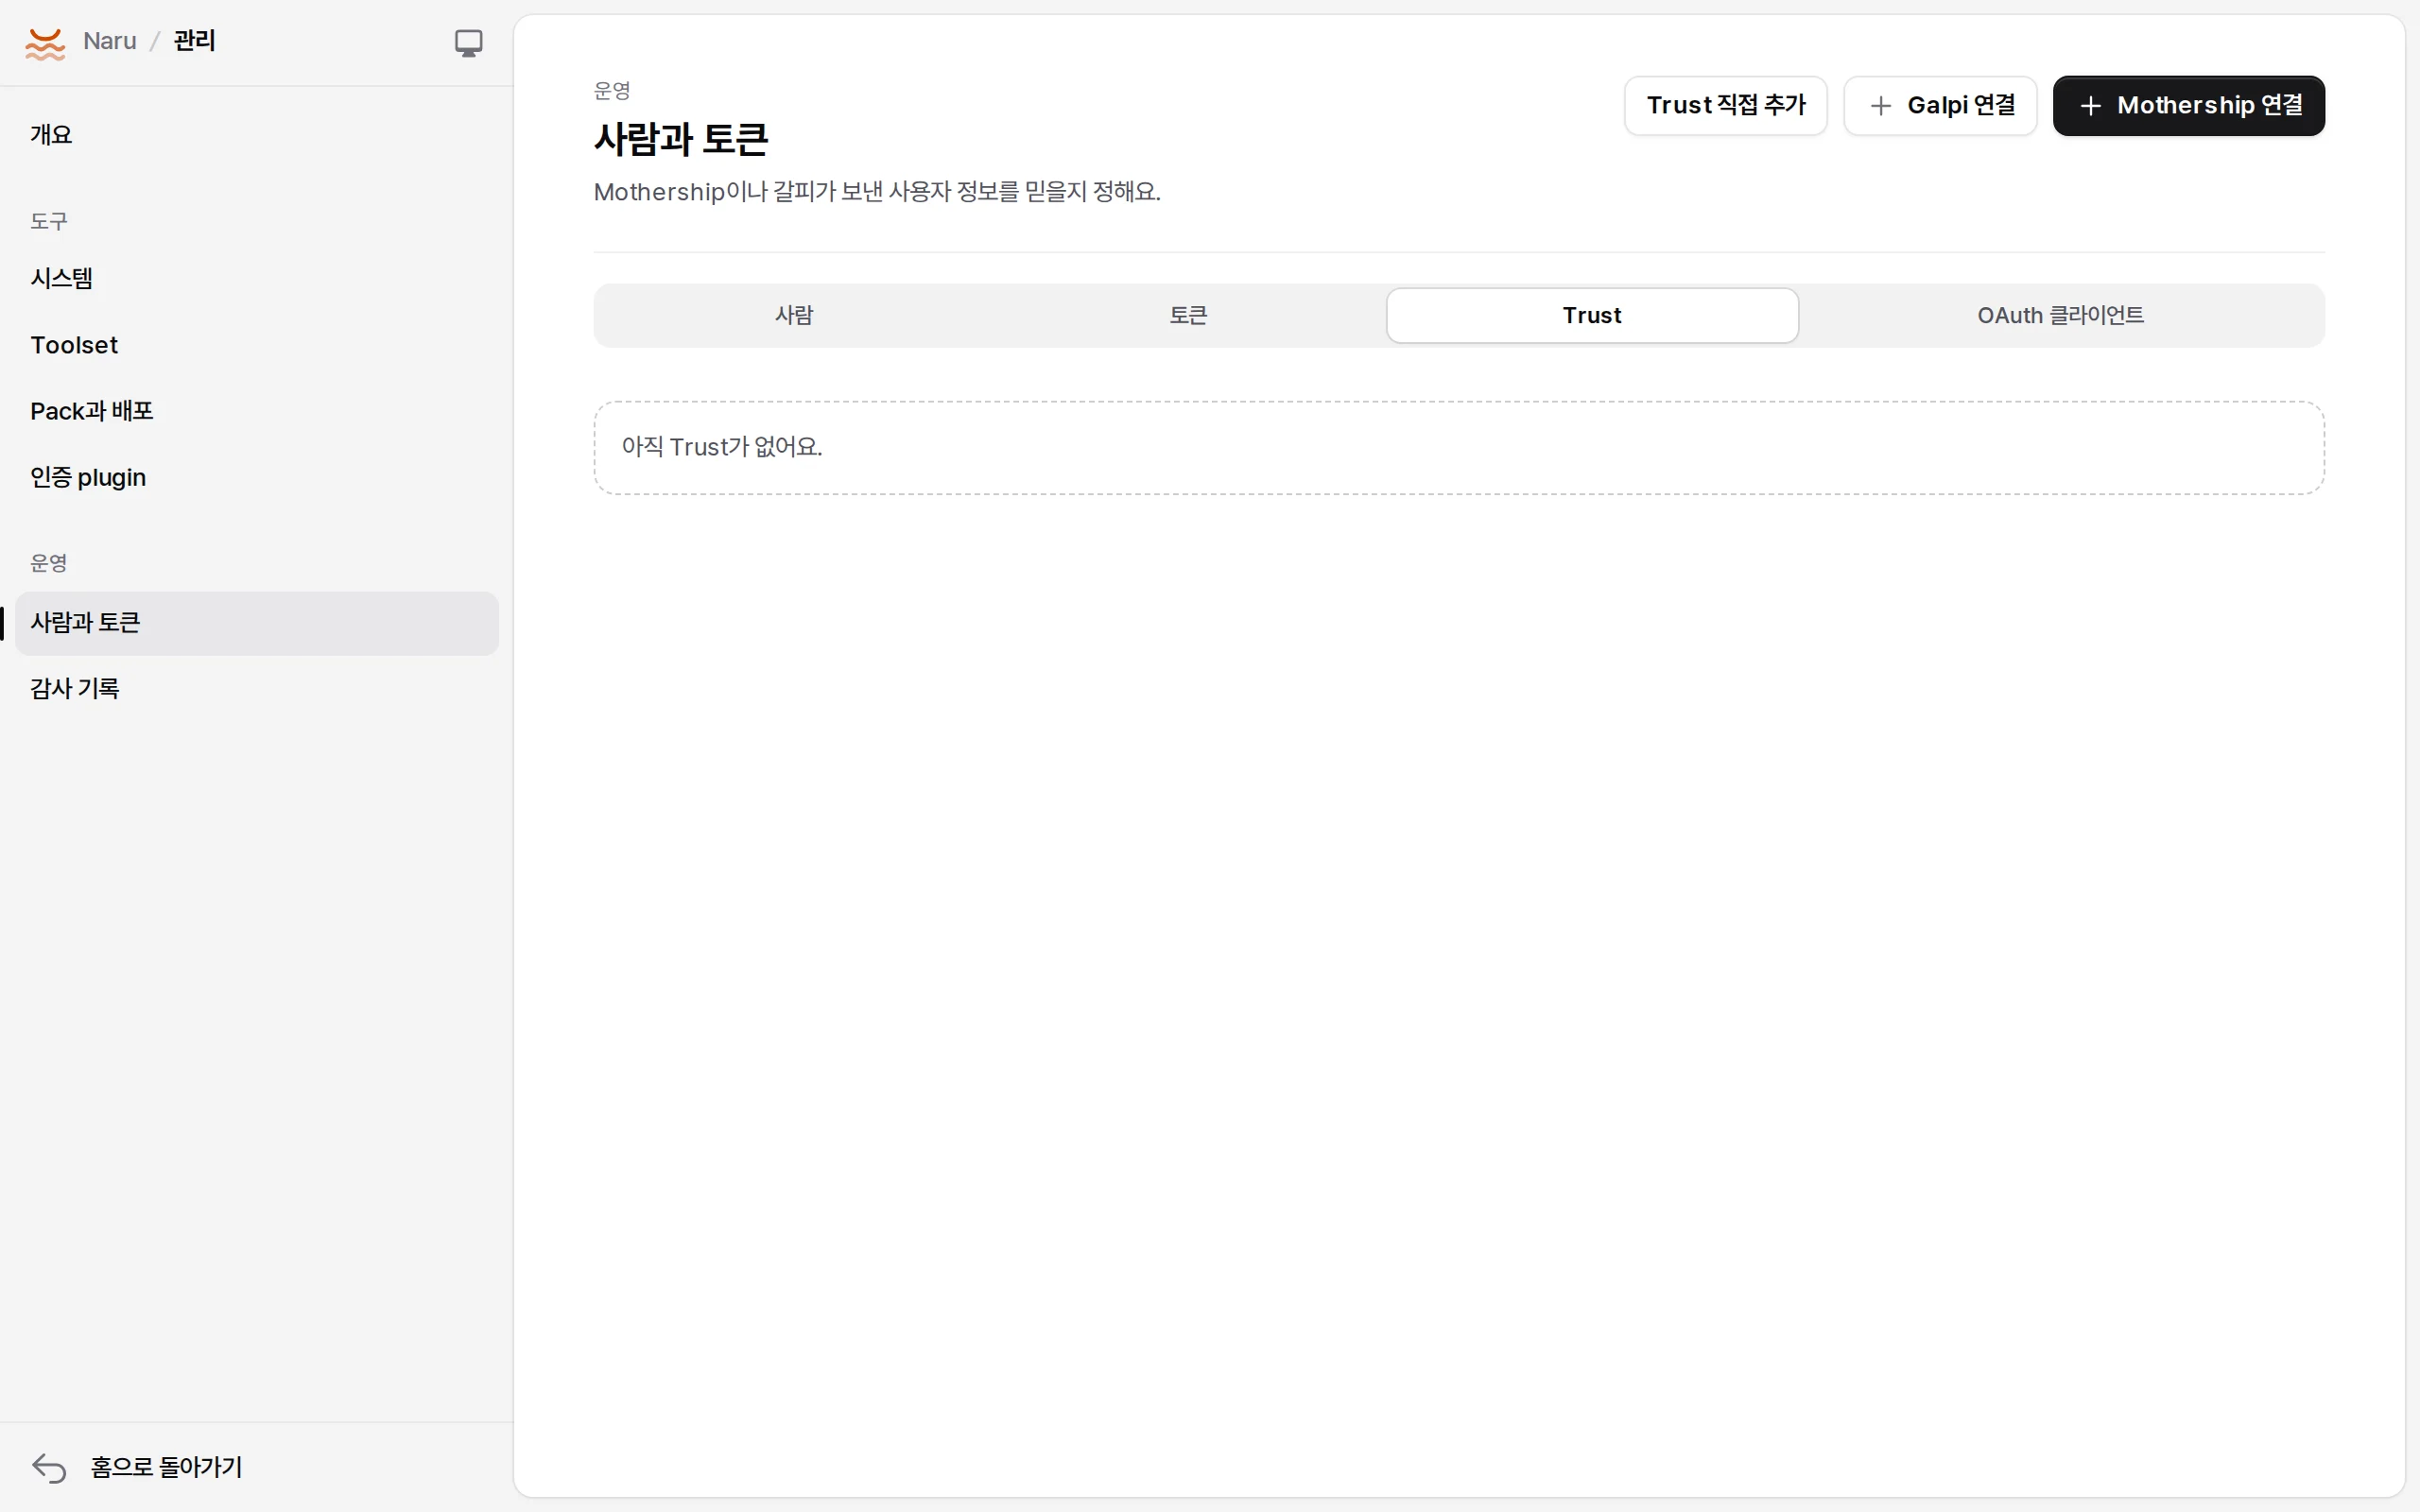
| Mothership 앱에서 도구 쓰기 | 사람과 토큰 → Trust → Mothership 연결 | Mothership 회사 관리 → 외부 도구 → 새 연결 |
갈피에서 pack 개발
나루는 갈피의 연동 서비스예요. 나루가 내는 것은 manifest(/.well-known/galpi-provider.json), 스킬(/integrations/galpi/skill.md), OAuth 리소스(/dev/mcp) 셋이고, 갈피에는 나루 전용 코드가 없어요.
- 갈피 시스템 관리자가 시스템 관리 → 연동 서비스에 나루 주소를 올려요. 나루가 사설 주소에 있으면 갈피의
NET_ALLOW_HOSTS에 나루 호스트를 넣어요. 사내 CA라면 같은 화면의 **인증서 (선택)**에 PEM을 넣어요. - 프로젝트 소유자가 프로젝트 관리 → 연동 서비스 → 나루 → 잇기. 나루에 로그인해 동의하고(developer 이상), 기존 pack을 고르거나 새 pack id를 넣어요. 그 프로젝트는 그 pack에 묶여요.
- 다른 멤버는 프로젝트 관리 → 고급 → MCP의 나루 · 필수 · 연동 서비스에서 각자 로그인해요. 그 pack을 개발할 권한이 있는 사람만 돼요.
- 그 뒤 채팅에는 나루 개발 도구(
get_context,get_guide,try_function…), 갈피 도구galpi_submit_commit, 스킬galpi-provider-naru가 들어가요. 에이전트가 pack을 고치고naru test로 시험한 뒤 커밋을 나루에 제출하고 dev에 배포해요.
운영(prod) 배포는 나루 관리자가 해요. 나루의 클라이언트 등록(DCR)이 켜져 있어야 해요(NARU_DCR를 off로 두지 않아요, 기본은 켜짐).
갈피 채팅에서 도구 쓰기
| 사람마다 로그인 | 로그인 없이 (짝짓기) | |
|---|---|---|
| 갈피 연결의 인증 | OAuth (멤버마다 나루 로그인) | 사용자 확인(서명): 서비스 토큰과 서명 키 |
| 부르는 사람 | 나루 계정 | 갈피에 로그인한 사람(채팅 주인) |
| 쓸 수 있는 시스템 | service, onbehalf, personal |
service, onbehalf만 |
고위험 + approval: client |
갈피의 확인을 믿고 실행 | 거절(approval_required) |
짝짓기(로그인 없이):
- 갈피에 내놓을 toolset을 만들어요.
maxRisk: medium(기본)으로 둬요. - 나루 관리 → 사람과 토큰 → Trust → Galpi 연결에서 이름, 갈피 주소(origin), toolset, (선택) 허용할 이메일 도메인과 사내 계정 연결 여부를 넣어요.
- 나루가 trust, 그 toolset에만 쓰는 서비스 토큰, 서명 키(48자)를 만들어 연결 주소와 함께 한 번만 보여 줘요.
- 갈피 시스템 관리 → MCP → 새 연결에 주소를 넣고 인증을 **사용자 확인(서명)**으로 골라 서비스 토큰과 서명 키를 붙여 넣어요. 모든 채팅에 붙이려면 모든 채팅에 필수를 켜요.
Mothership 앱에서 도구 쓰기
Mothership 앱(프런트엔드, Runtime, 백엔드 worker)이 나루 toolset을 회사 커넥터로 써요. Mothership은 부르는 사람을 밝히는 서명된 assertion(X-Mothership-Identity, HS256, 5분 이하, aud = mcp-connector:<id>)을 보내요.
- 나루에 Mothership에서 쓸 toolset을 만들어요. 승인은
approval: client(Mothership의 Runtime 승인)로 둬요. 비운영 환경용으로는env: devtoolset을 따로 둬요. - Mothership 회사 관리 → 외부 도구 → 새 연결을 열면 저장 전에 연결 ID가 보여요. 복사해 둬요.
- 나루 Mothership 연결에서 이름과 toolset을 고르고 연결 ID를 넣어 연결 만들기. 나루가 서명 키, 서비스 토큰, toolset 접근을 한 번에 만들고 값을 한 번만 보여 줘요.
- Mothership 운영자가
NARU_URL로 나루 출처를 허용해요. - 회사 관리자가 Mothership의 새 연결에 연결 유형 MCP 도구, 연결 주소, 자격(서비스 토큰), 사용자 확인
assertion(서명 키), 위험도low를 넣고 저장해요. - 동기화한 뒤 쓸 도구를 승인해요.
- 도구마다 자기 위험도를
_meta["mothership/risk"]로 내고, high 도구는 Mothership에서 Runtime 승인을 거친 호출만 실행돼요. - Mothership 회사 역할은
mothership:<역할>로 붙어 나루 역할과 섞이지 않아요. - 나루는 Mothership이 보낸 남은 시간(
_meta["mothership/deadlineMs"]) 안에서 실행을 끝내요.