Naru
시스템과 인증
레거시 시스템을 환경(dev/prod)마다 등록하고, 인증 plugin을 차례로 엮어 로그인·서명·세션 갱신을 맡겨요.
시스템
시스템은 레거시 하나의 주소, driver, 자격 방식, 인증 체인이에요. pack은 시스템의 이름과 driver만 선언하고, 주소와 인증은 관리자가 환경(dev/prod)마다 등록해요.
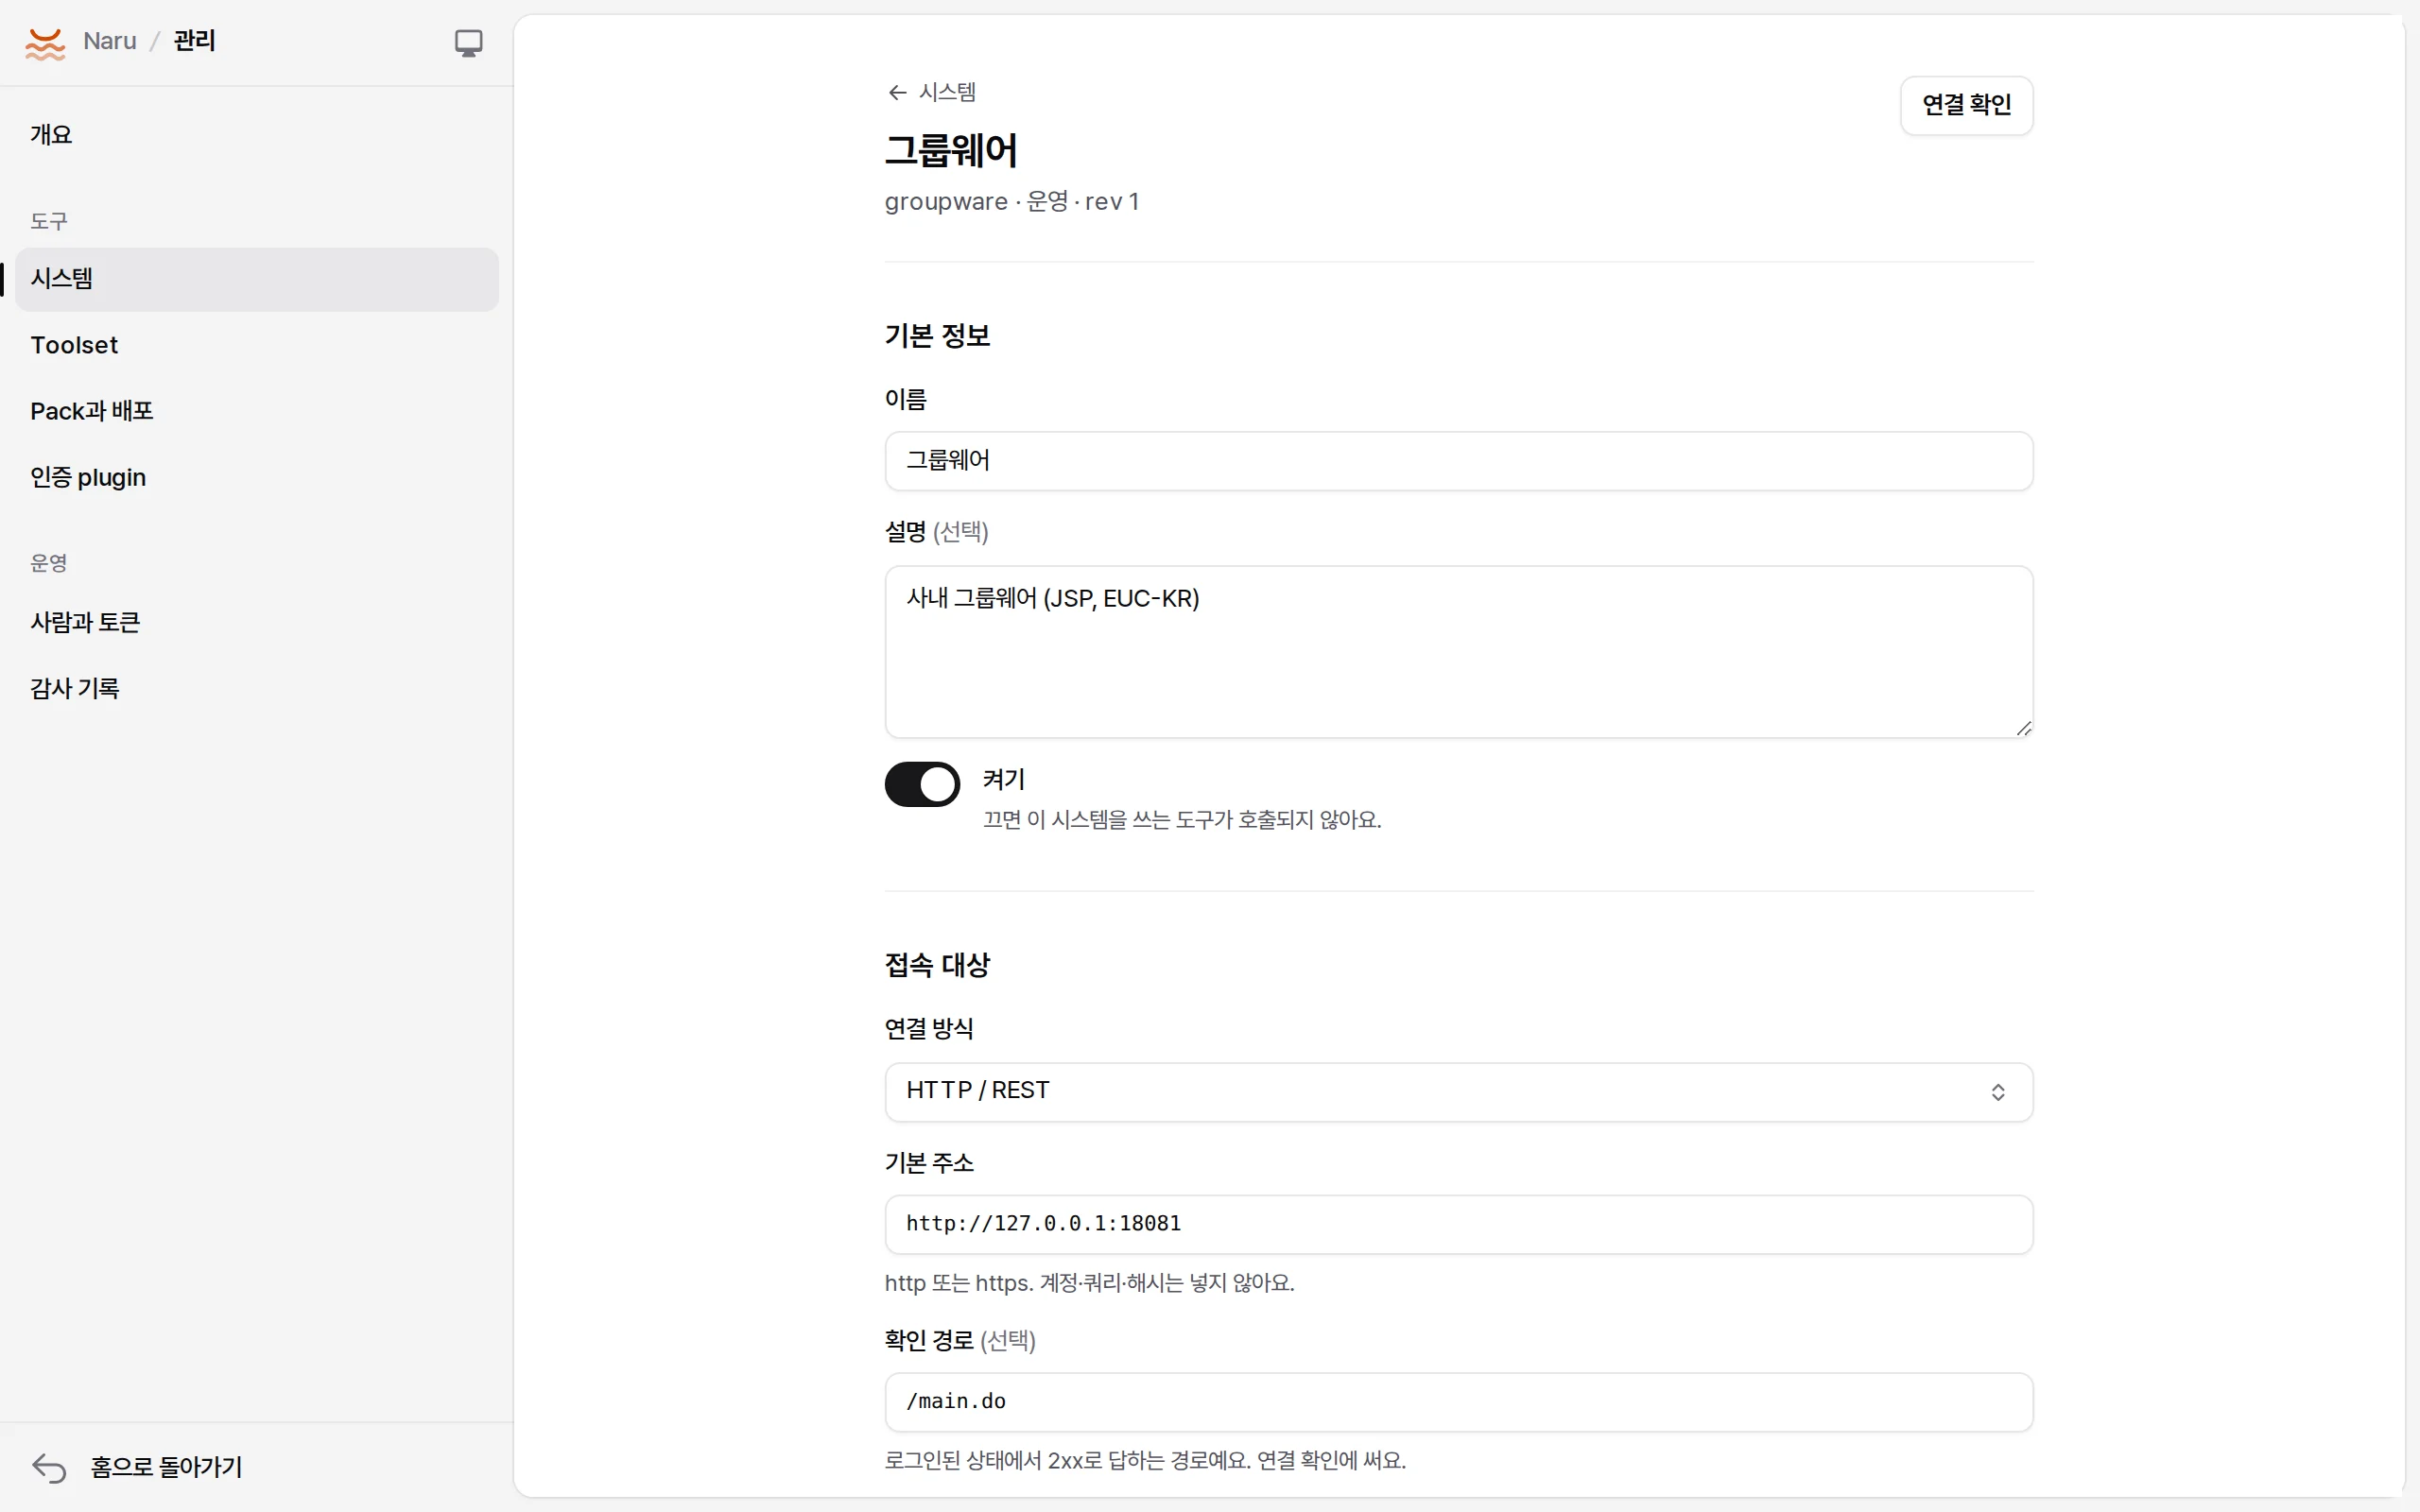
| 항목 | 뜻 |
|---|---|
slug, env |
이름과 환경. 같은 slug를 dev와 prod에 따로 둬요 |
driver |
http, soap, sql(PostgreSQL, MySQL, SQL Server, Oracle, SQLite), jdbc(Tibero, Altibase, CUBRID, DB2: Java sidecar) |
endpoint |
baseUrl과 연결 확인 경로 probe(SQL은 dialect, 호스트·DB 또는 url) |
transport |
charset(EUC-KR 등), readOnly, tls, proxy, 보호 설정 |
mode |
service, onbehalf, personal |
serviceAccount |
공용 연계 계정(service, onbehalf) |
accounts |
사람의 레거시 계정을 정하는 법: employeeNo(기본), email, emailLocal, userId, table(관리자가 올리는 대응표) |
auth |
인증 plugin을 순서대로 |
비밀값은 시스템 설정에 넣지 않고 따로 넣어요. 화면의 시스템 비밀값 저장이나 naru-admin systems secret <id> <이름>(값은 표준 입력)이에요. API·화면·로그에 다시 나오지 않아요.
연결 확인(naru-admin systems test <id>)은 실제로 로그인하고 확인 요청을 보내 봐요.
인증 plugin
| plugin | 쓰임 |
|---|---|
none |
인증 없음(나가는 IP 허용만으로) |
static-header |
API 키, 고정 토큰 |
basic |
HTTP Basic |
onbehalf |
공용 계정 + 부른 사람의 사번을 헤더·SOAP 헤더·DB 세션에 |
login-flow |
웹 로그인: 다단계 폼, CSRF, EUC-KR, SSO redirect, 쿠키, 만료 감지 |
token-endpoint |
사내 로그인 API → JSON 경로 → 헤더 |
oauth2-client-credentials |
OAuth 2 클라이언트 자격 |
oauth2-code |
각자 레거시 OAuth에 로그인(personal) |
hmac-signature |
요청 서명(대외계, API GW). KST 타임스탬프 |
ws-security |
SOAP UsernameToken |
db-password |
DB 계정 비밀번호 |
ntlm |
Windows 통합 인증 |
kerberos |
SPNEGO(Java sidecar, keytab) |
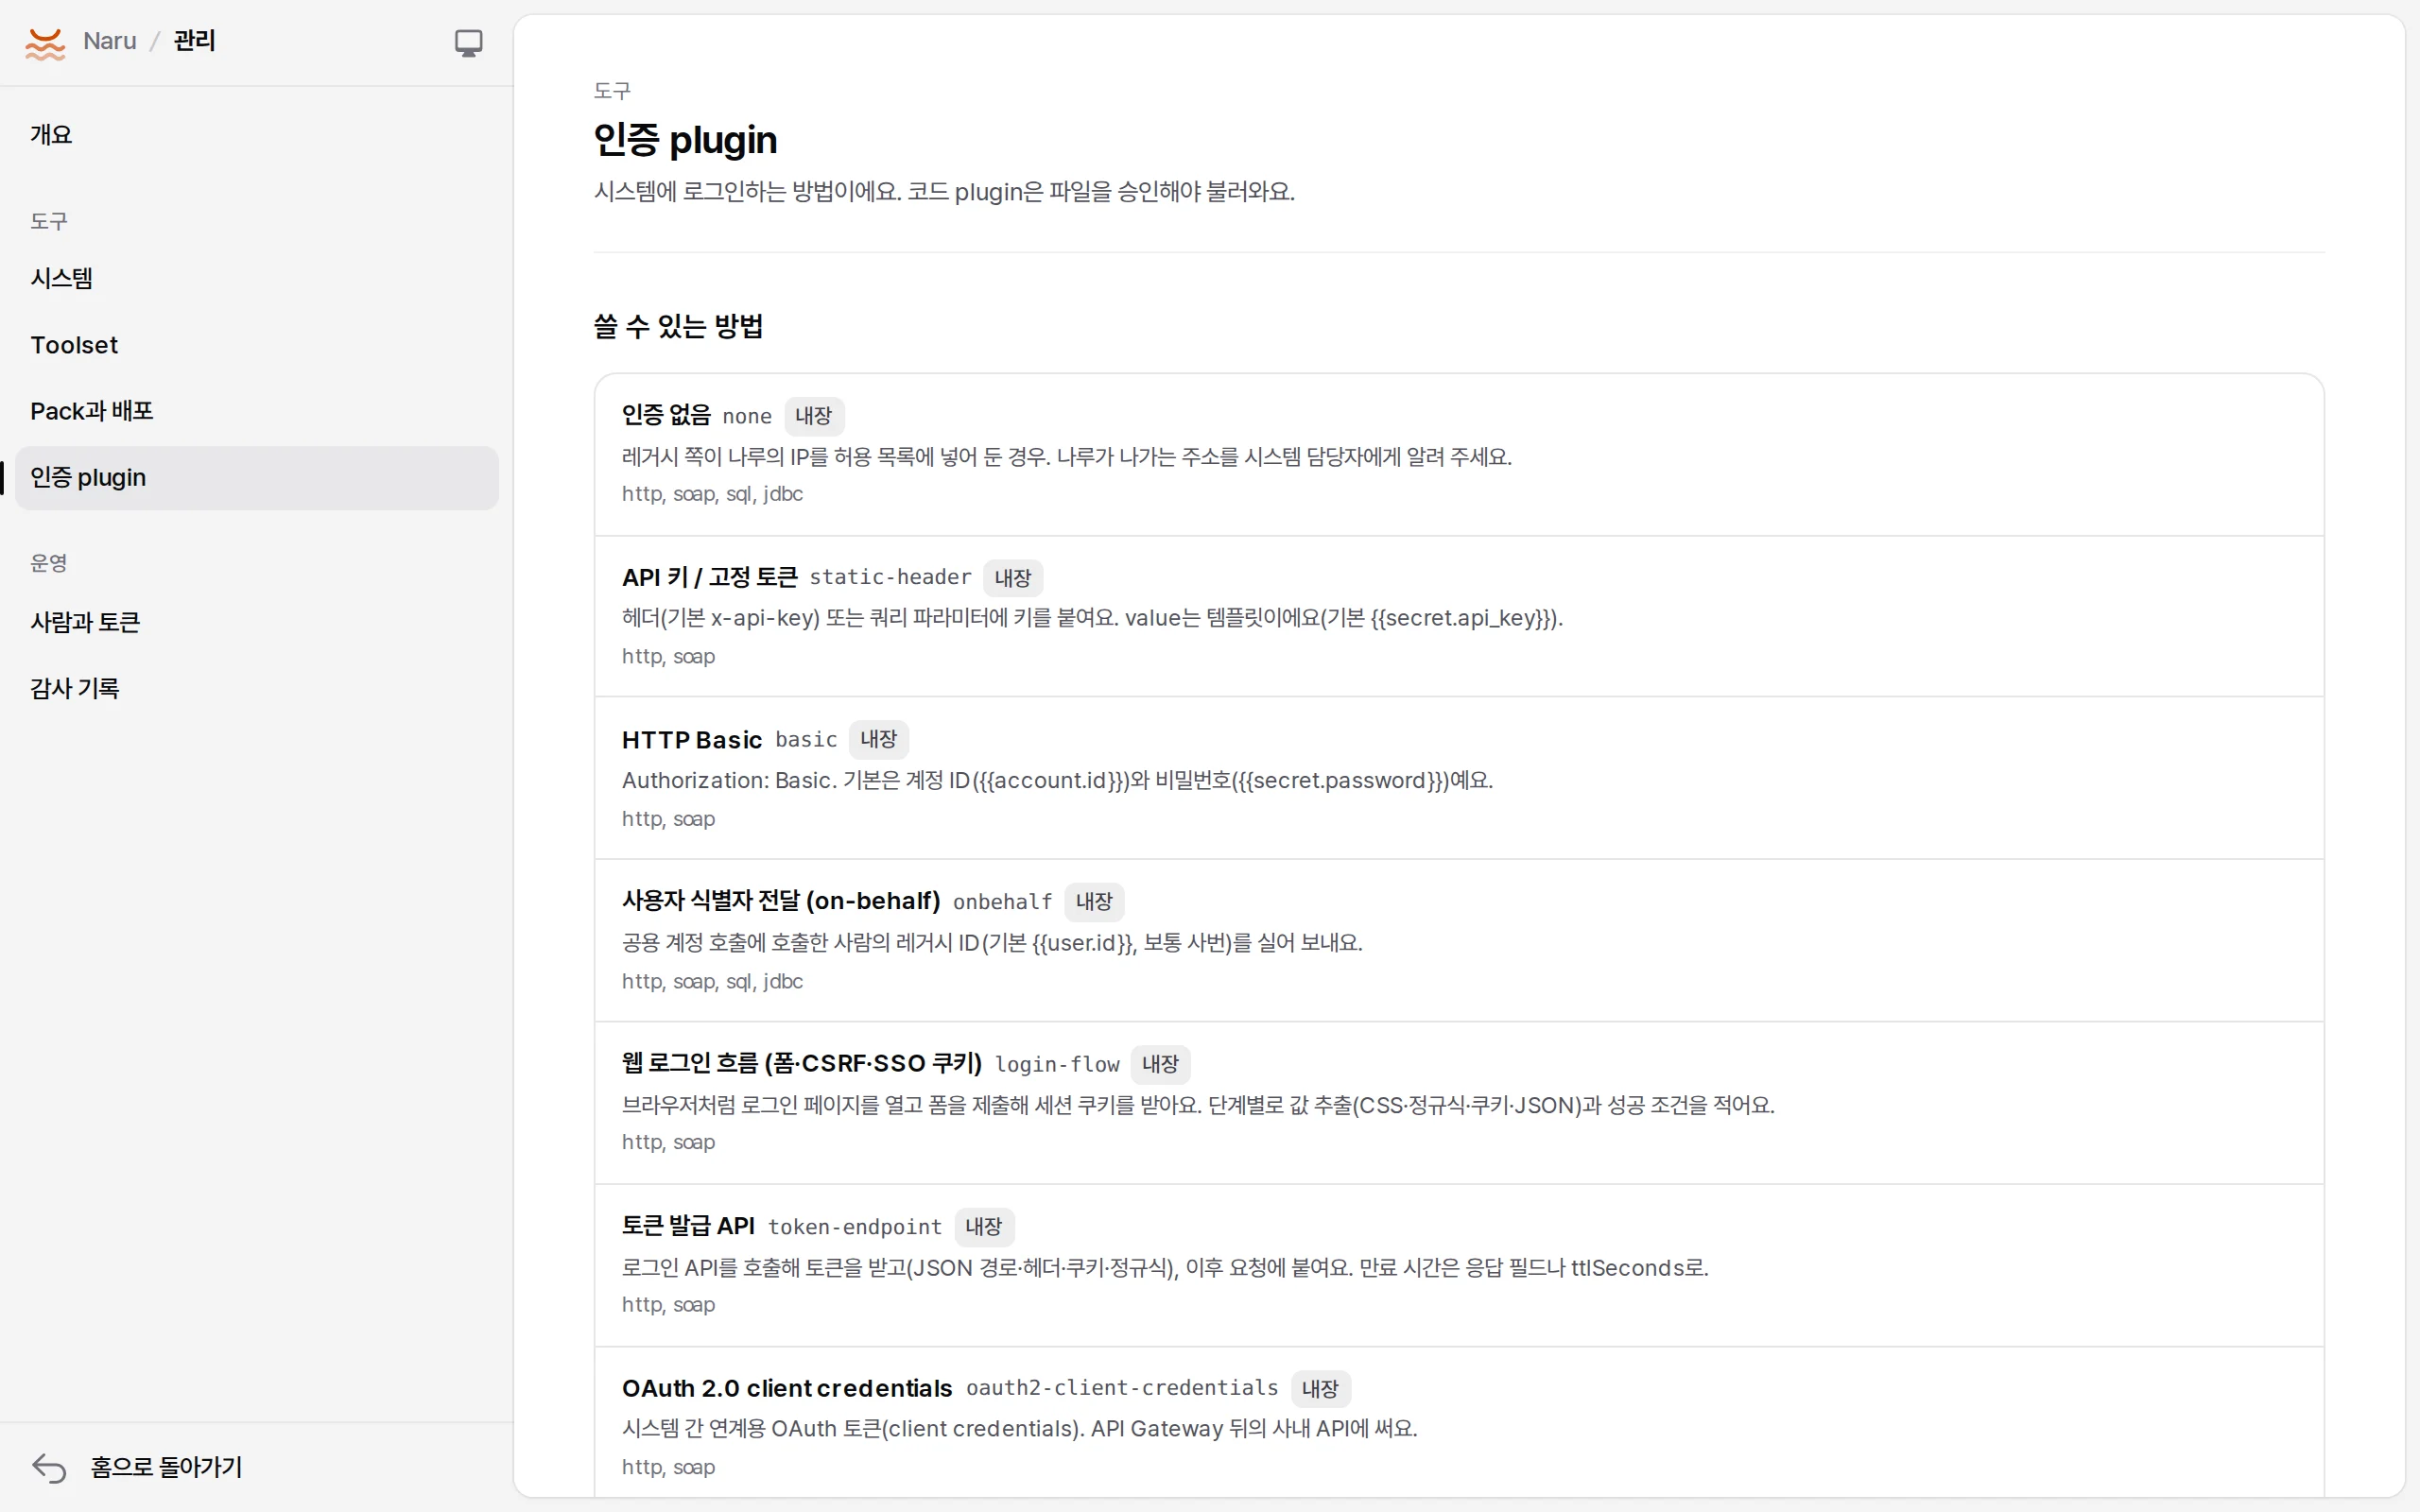
설정은 템플릿이에요: {{account.id}}, {{user.id}}, {{secret.password}}, {{principal.employeeNo}}, 앞 단계에서 뽑은 값({{csrf}}), 필터(|base64, |sha256, |urlencode …).
auth:
  - plugin: token-endpoint
    config: { request: { url: /auth/token, json: { clientId: "{{account.id}}", clientSecret: "{{secret.client_secret}}" } }, token: { json: data.accessToken }, expiresIn: data.expiresIn }
  - plugin: hmac-signature
    config: { timestamp: { format: yyyyMMddHHmmss, timezone: Asia/Seoul } }
  - plugin: onbehalf
    config: { header: X-EMP-NO }
코드 plugin
선언으로 안 되는 인증(예: 로그인 페이지의 RSA 공개키로 비밀번호를 암호화)은 코드 plugin으로 써요. 한 파일로 번들해 NARU_PLUGINS_DIR에 두면, 관리자가 그 digest를 승인해야 로드돼요. 파일이 바뀌면 다시 보류돼요. 예: examples/plugins/rsa-form-login.
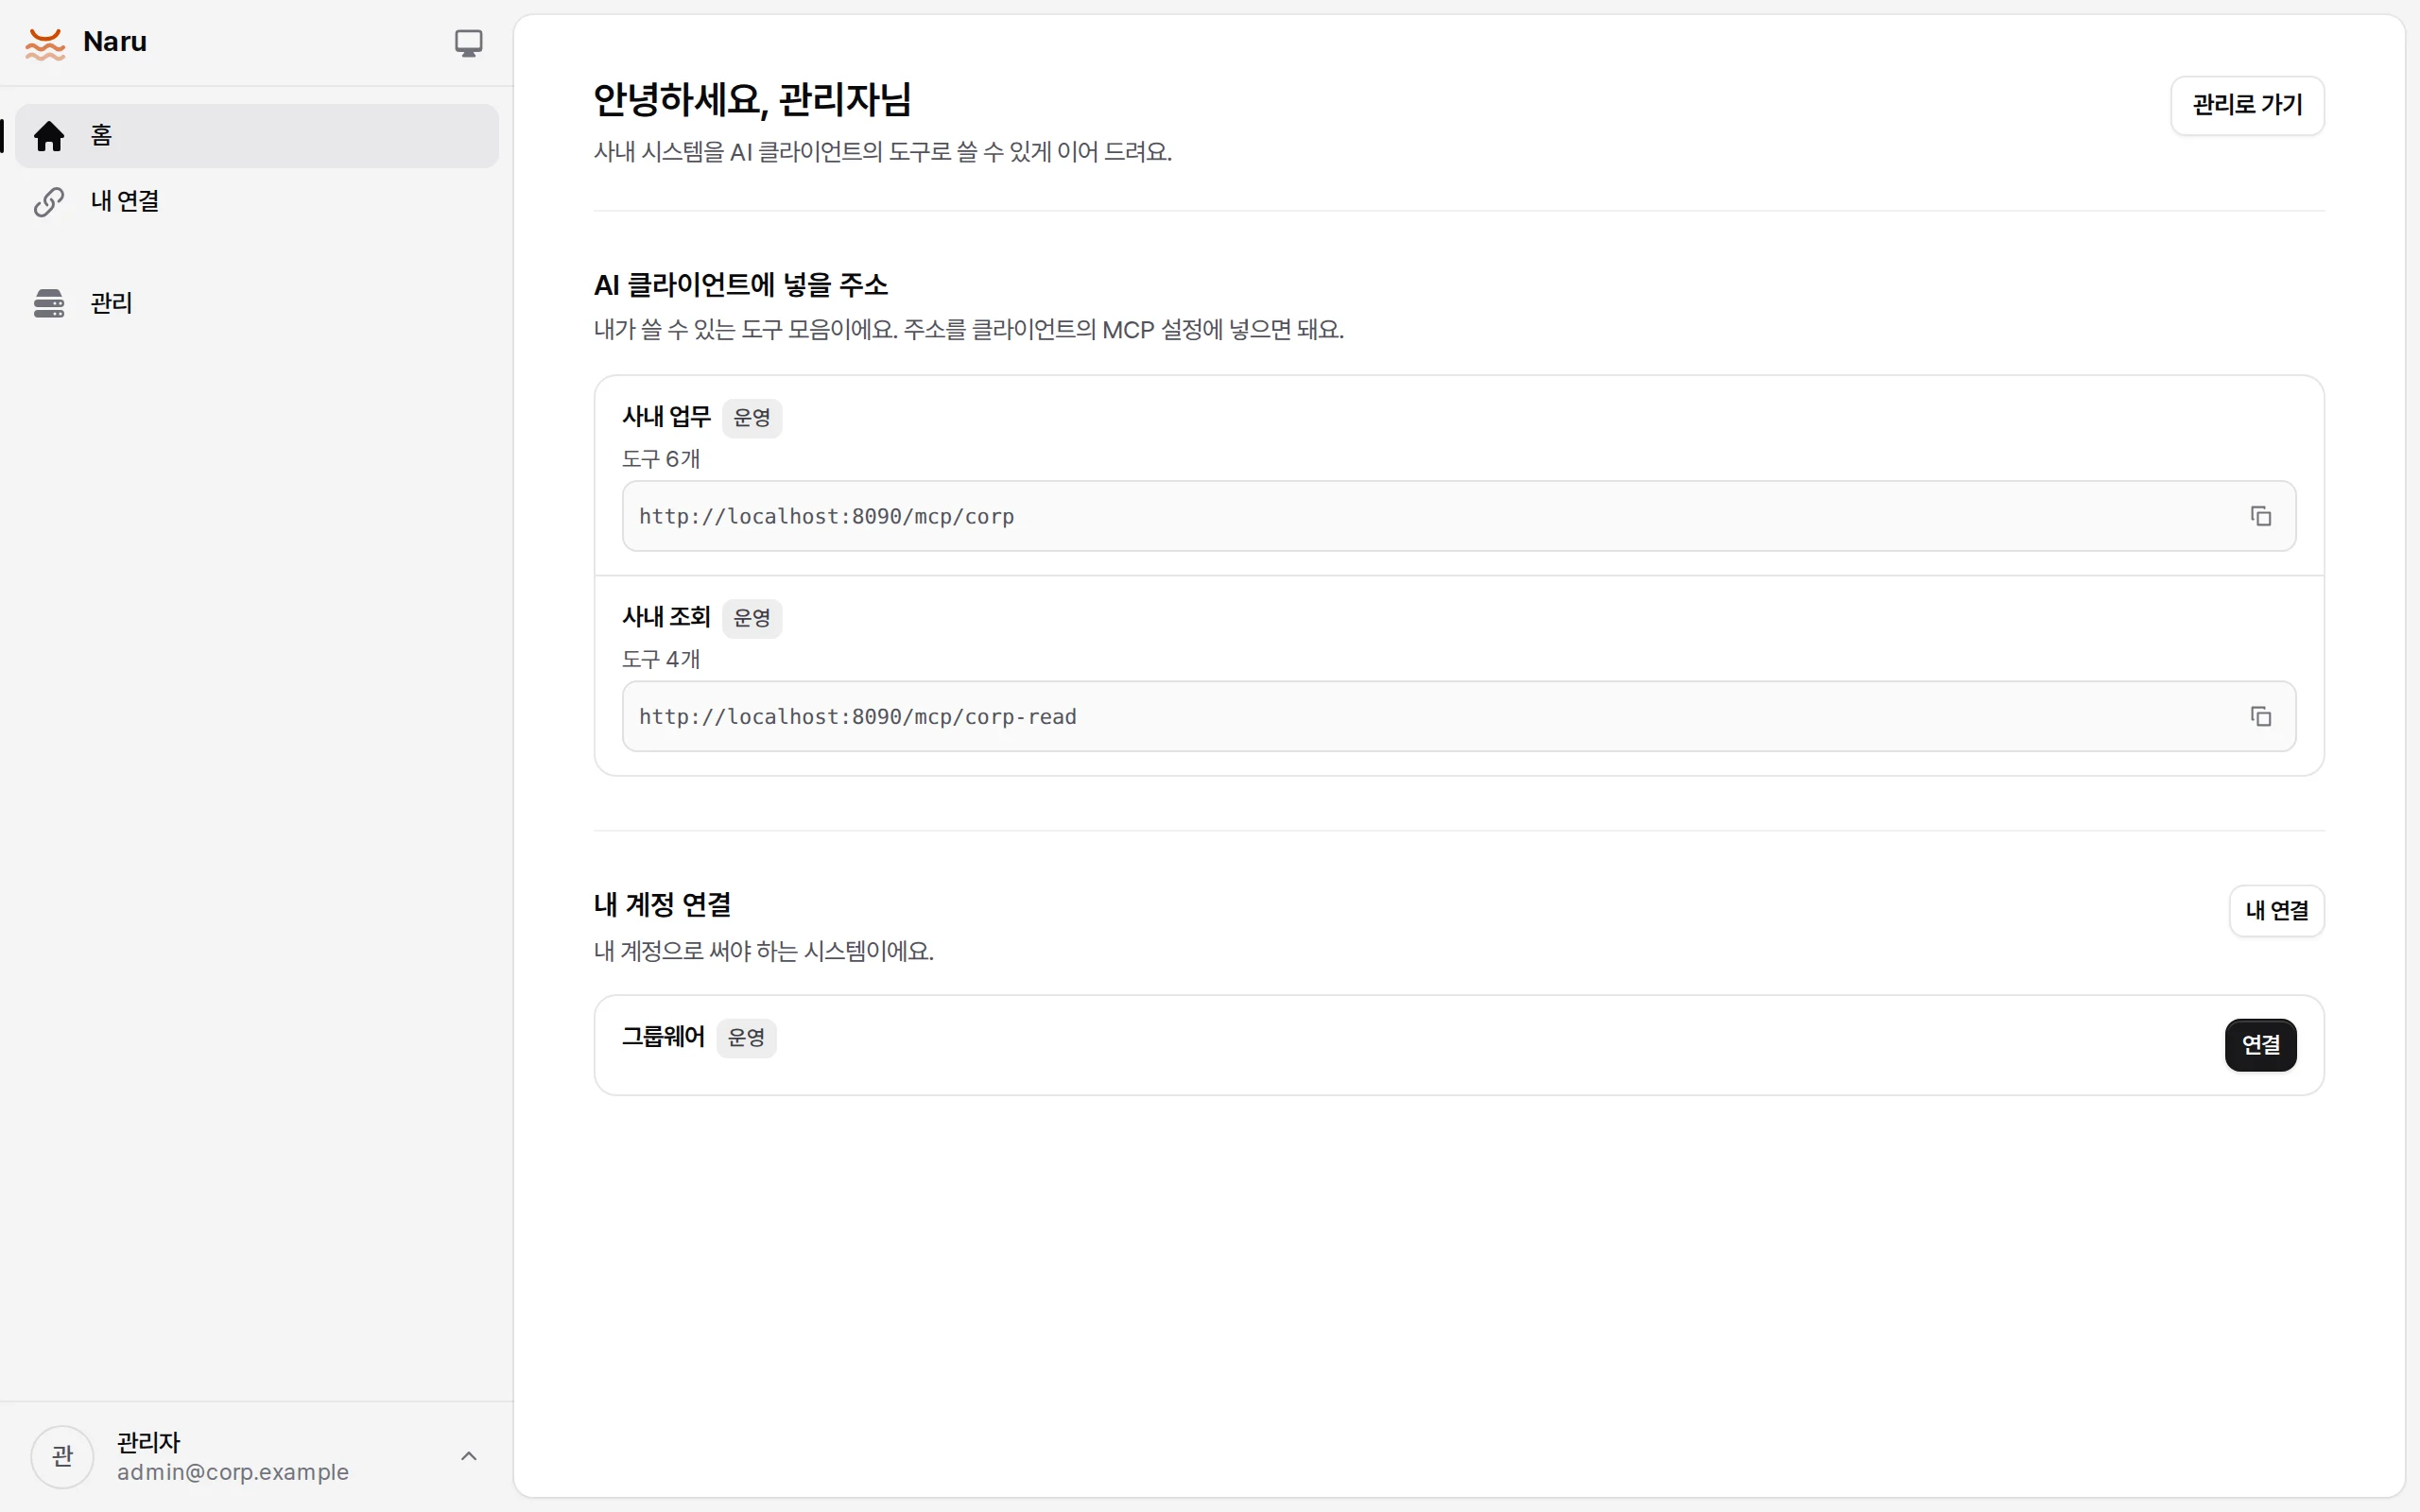
사람의 계정 잇기 (personal)
personal 시스템은 사람마다 자기 계정을 써요. 아직 잇지 않은 사람이 도구를 부르면 auth_required와 연결 주소(/connect/<시스템>)가 와요(URL elicitation을 지원하는 클라이언트에는 JSON-RPC -32042로). 사람은 나루 홈의 내 계정 연결에서 계정을 넣고, 나루가 그 자리에서 로그인해 보고 맞을 때만 저장해요.
레거시 보호
| 설정 | 기본 |
|---|---|
maxConcurrency |
8 (넘으면 기다려요) |
ratePerMinute |
600 |
breaker |
연속 5회 실패 시 30초 쉼 |
timeoutMs |
30초 |
배치 시간대처럼 약한 시스템은 낮춰요. 출력은 스키마 검사, 크기 한도(기본 512 KiB), 마스킹을 거쳐요.