Mothership
쓰는 법
직원은 업무 앱을 열고, 회사 관리자는 구성원·팀 공간·권한·연결을 관리하고, 서비스 운영자는 회사를 열어요.
직원: 업무 앱
로그인하면 업무 앱이에요. 회사가 게시한 앱이 카드로 보이고, 열기로 앱이 머리 아래에 전체 화면으로 떠요. 공동 검증 중인 앱은 검토자에게 따로 보여요.
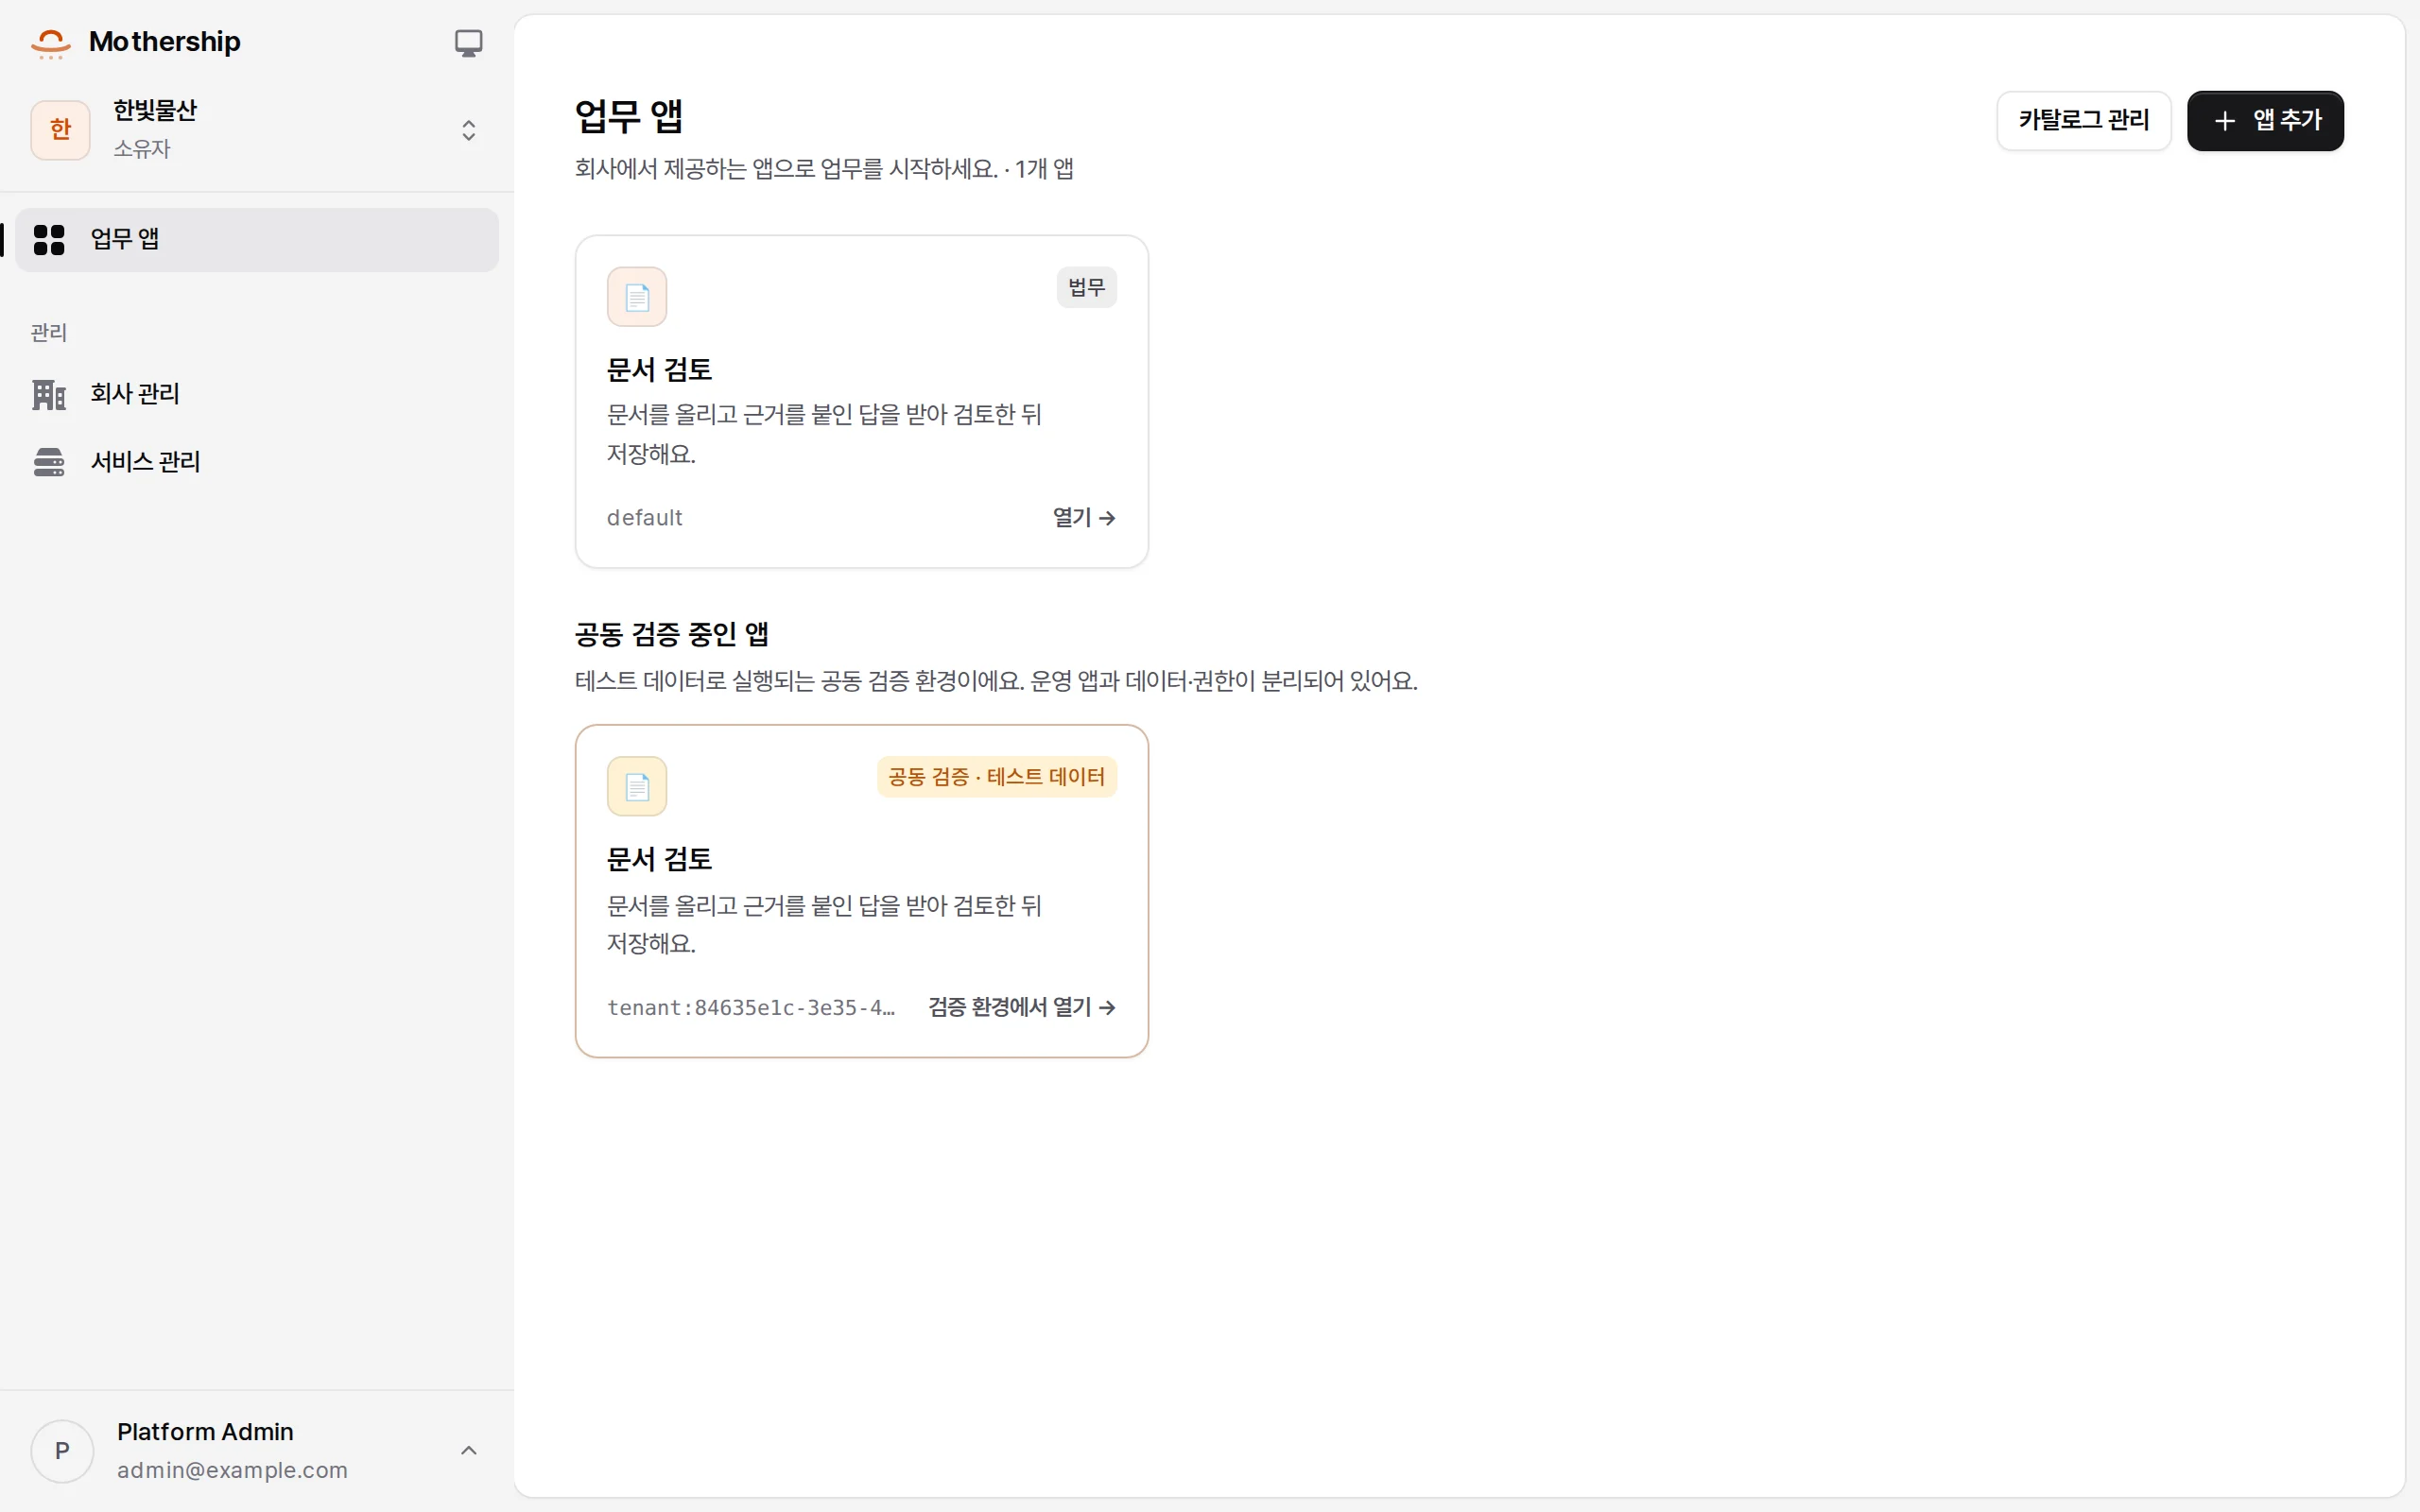
- 여러 회사에 속하면 왼쪽 위에서 회사를 바꿔요. 바꾸면 호스트를 다시 읽고 앞 회사의 앱을 내려요.
- 로그인은 회사 SSO가 있으면 그것, 없으면 이메일 6자리 코드예요. 비밀번호는 없어요.
- 앱에서 쓴 데이터와 파일은 그 회사, 그 환경, (선언에 따라) 그 사람에게만 있어요.
회사 관리자: 회사 관리
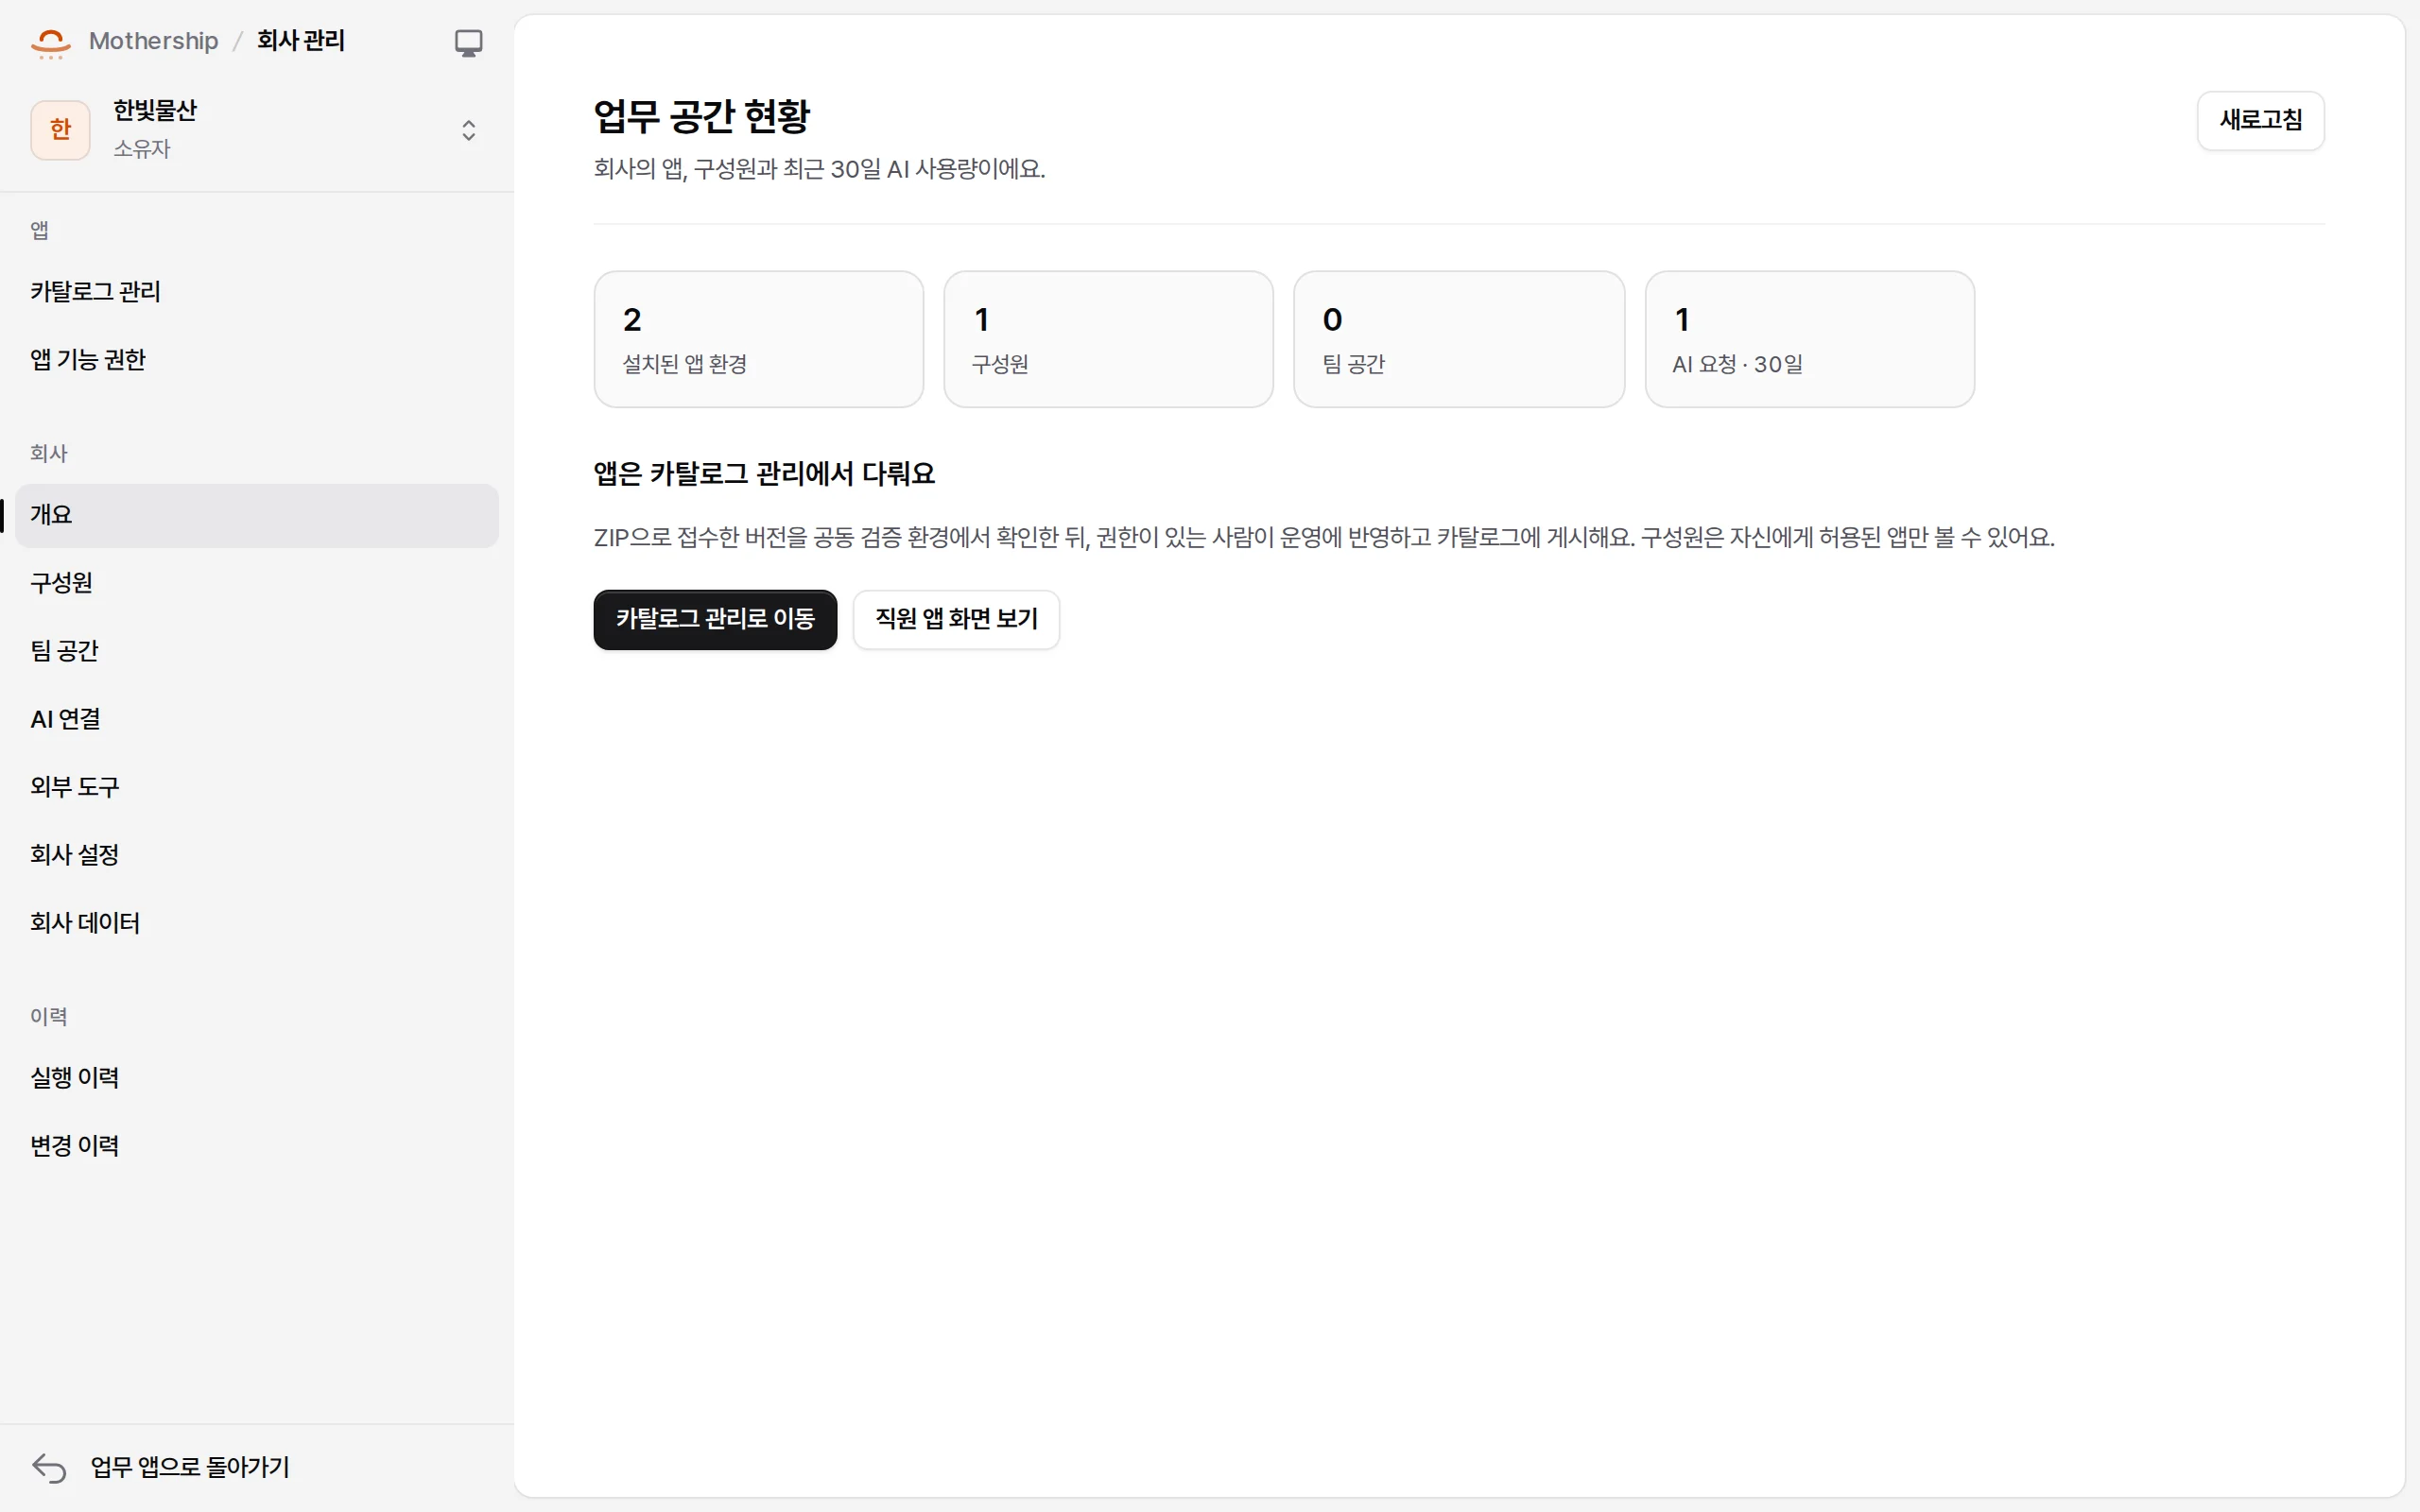
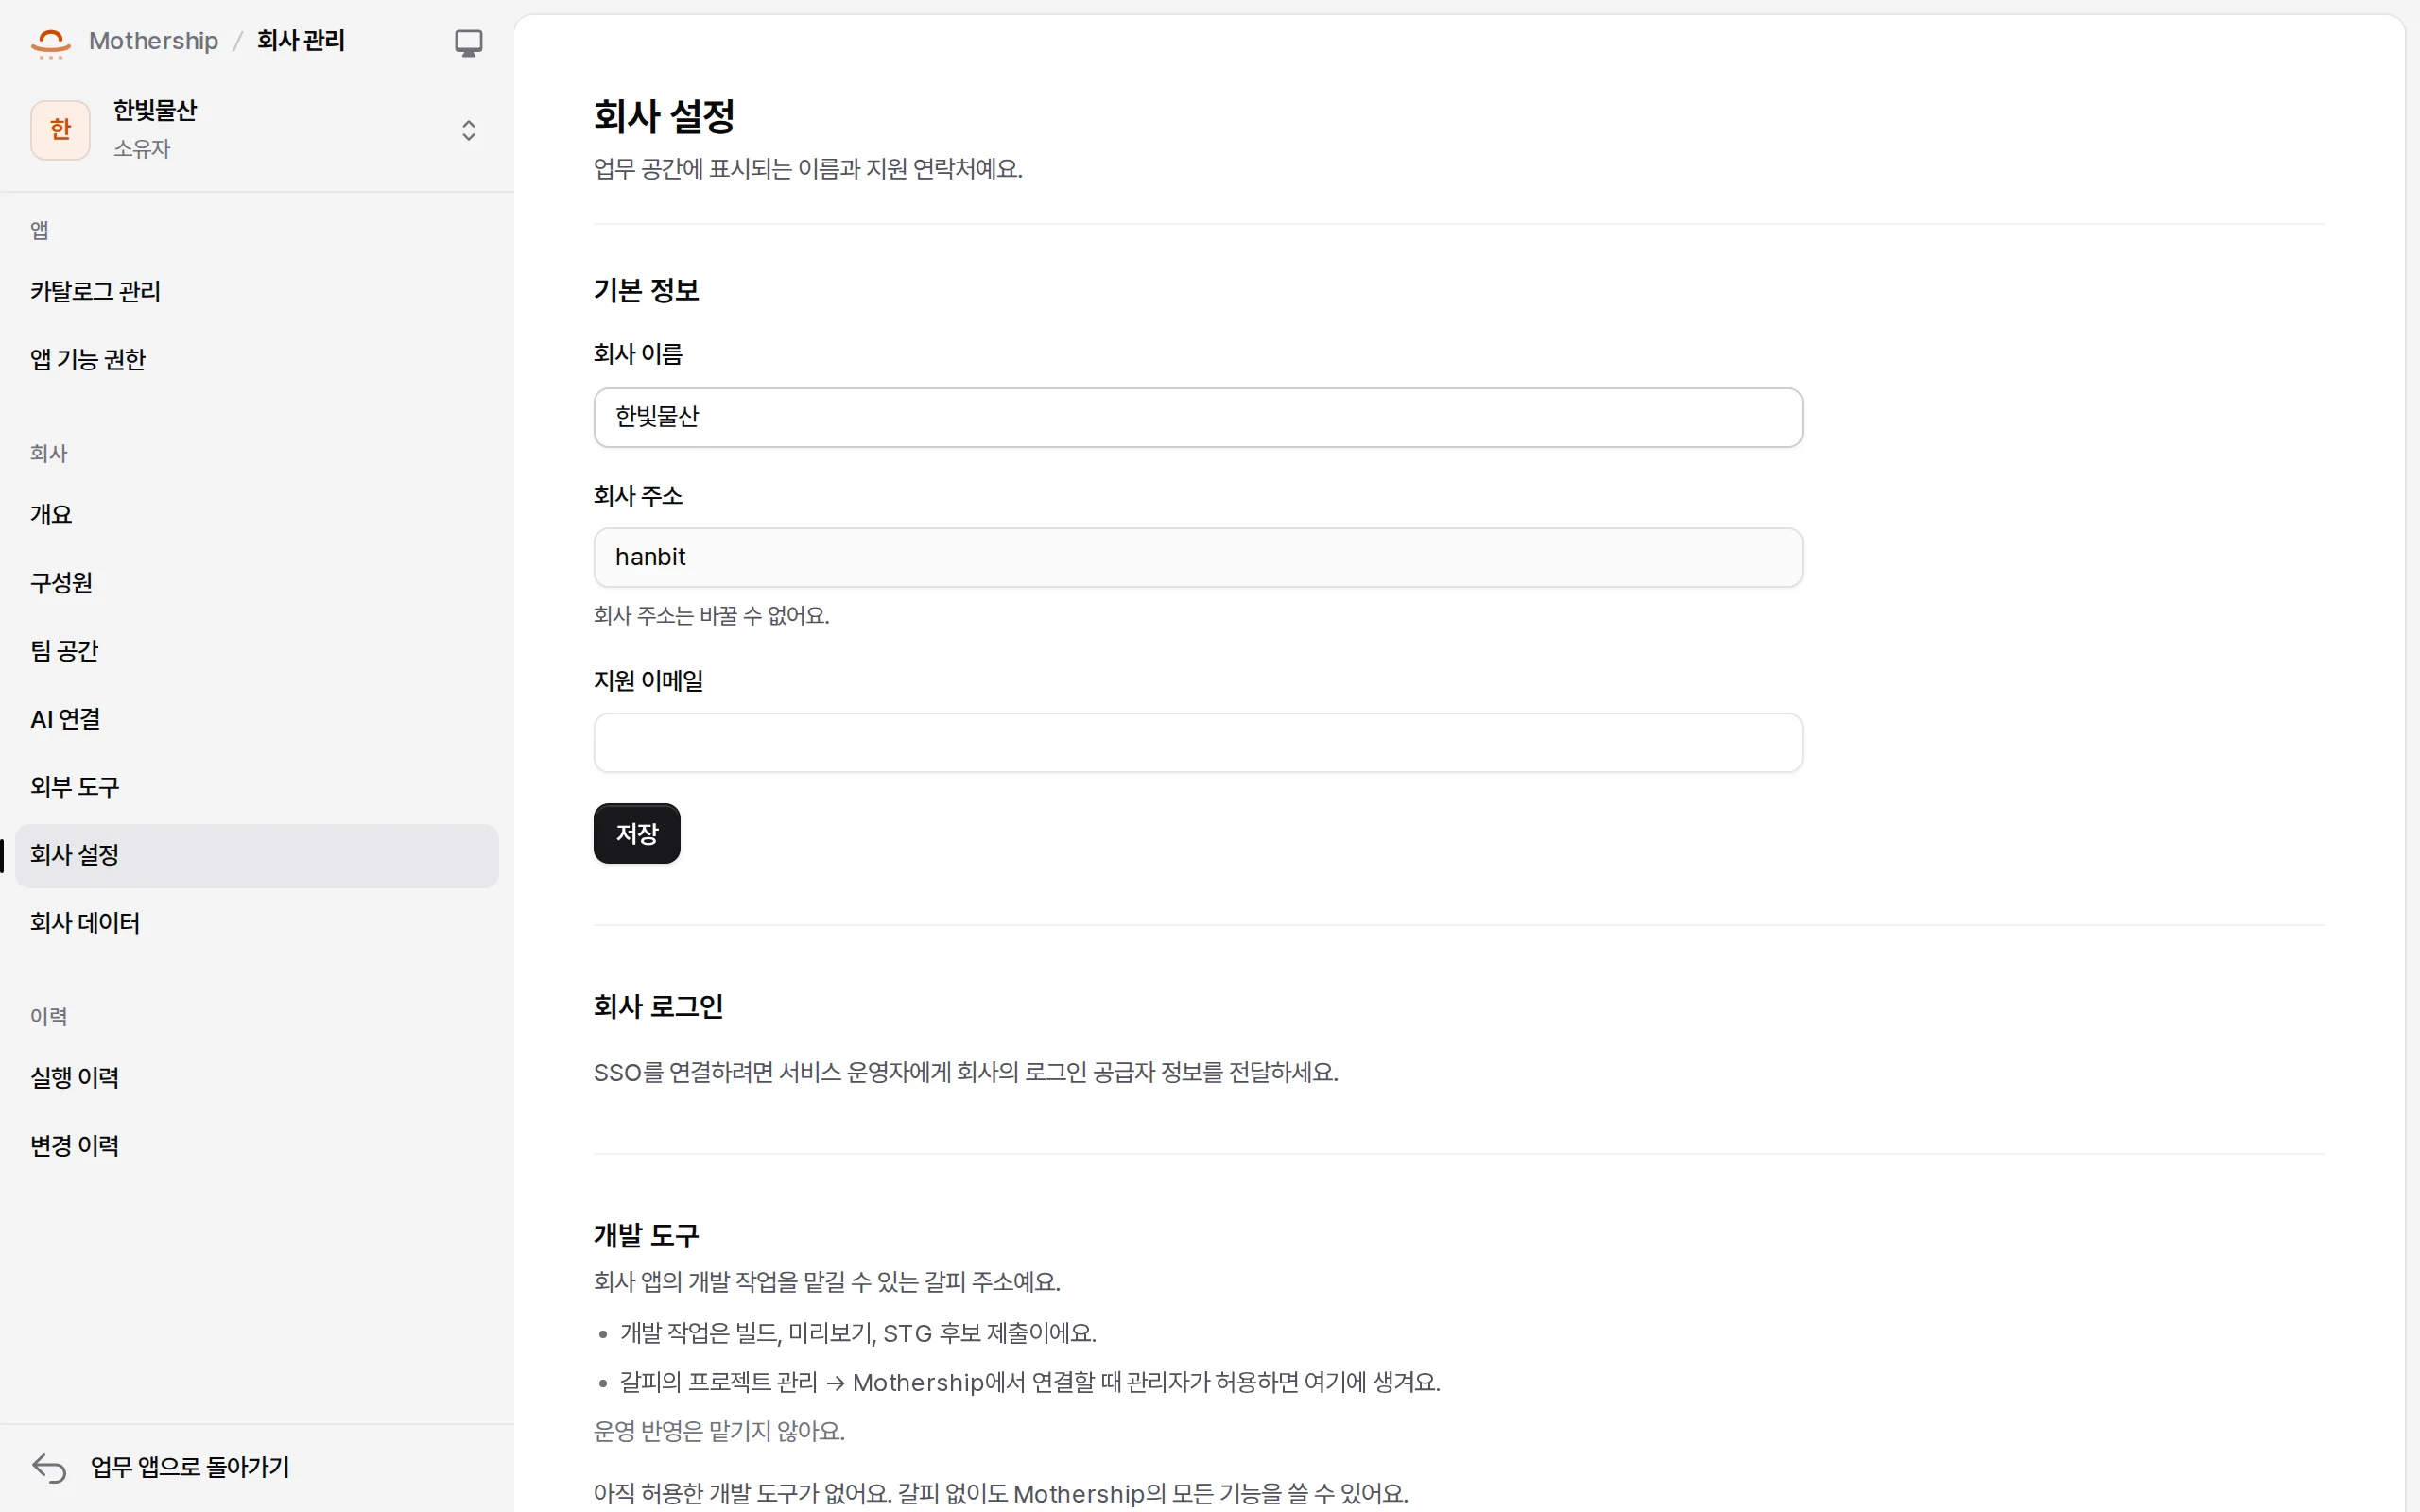
회사 관리는 따로 여는 영역이에요("Mothership / 회사 관리").
| 묶음 | 항목 | 하는 일 |
|---|---|---|
| 앱 | 카탈로그 관리 · 앱 기능 권한 | 앱 추가와 버전·환경, 구성원마다 앱 claim을 허용·거부 |
| 회사 | 개요 · 구성원 · 팀 공간 · AI 연결 · 외부 도구 · 회사 설정 · 회사 데이터 | 초대와 역할, 협업 공간, 회사 전용 AI 공급자, MCP·웹훅 커넥터, 개발 도구(갈피) 허용, 데이터 내보내기(소유자) |
| 이력 | 실행 이력 · 변경 이력 | 작업·Runtime 실행과 감사 기록 |
구성원과 역할
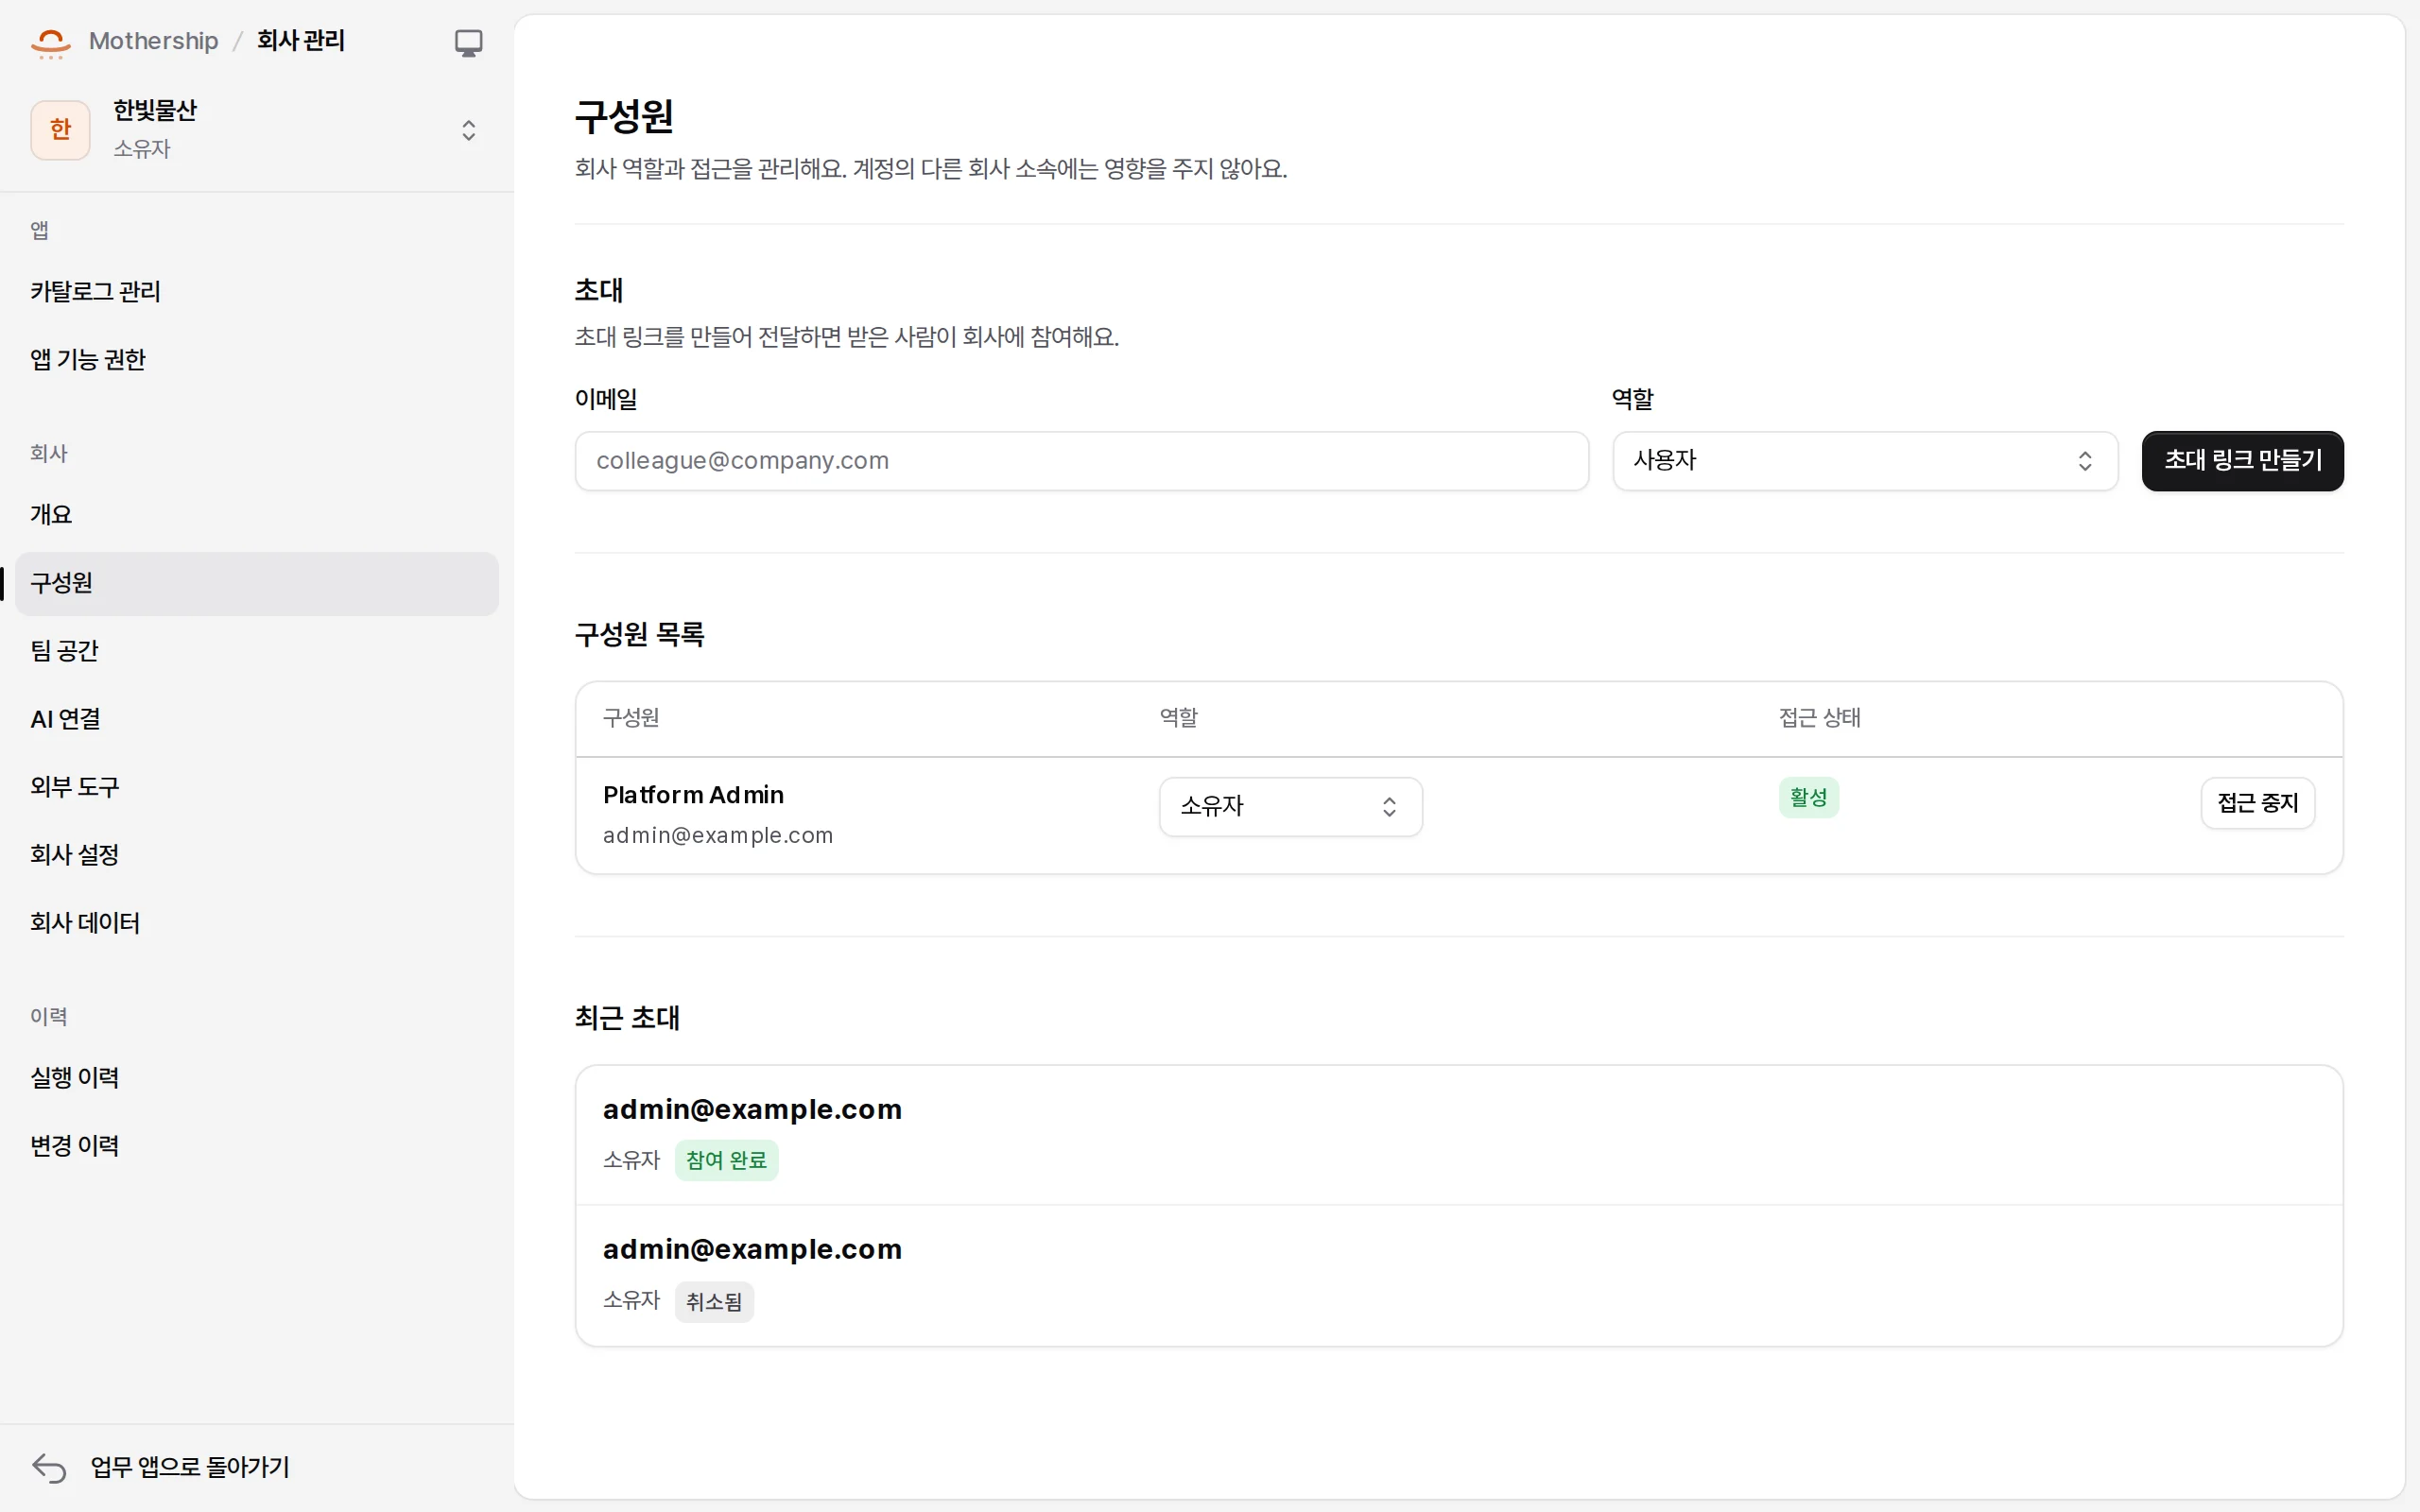
구성원에서 이메일로 초대해요. 메일이 설정돼 있으면 초대 메일이 가고, 화면에도 전해 줄 링크가 보여요. 받은 사람은 링크(/join/…)를 열어 그 주소로 코드를 받아 수락해요.
| 역할 | 할 수 있는 일 |
|---|---|
| 소유자(owner) | 모든 회사 관리, 회사 데이터 |
| 관리자(admin) | 구성원, 팀 공간, 권한, 연결, 운영 반영 |
| 개발자(developer) | 앱 개발과 후보 버전, 실행 기록 보기 |
| 구성원(member) | 자기에게 열린 앱 쓰기 |
회사에는 활성 소유자와 관리자가 늘 있어야 해요. 마지막 소유자를 끄기 전에 소유권을 넘겨요. 회사 역할은 서비스 운영자 권한을 주지 않아요.
앱 기능 권한
구성원을 골라 앱이 선언한 claim을 허용·거부·초기화해요. 명시한 거부가 기본값과 허용보다 이겨요. claim은 릴리스를 올려도 같은 이름으로 남고 두 환경 모두에 적용돼요. 앱을 열 수 있는 사람(대상)은 설치마다 따로 정해요.
AI 연결과 외부 도구
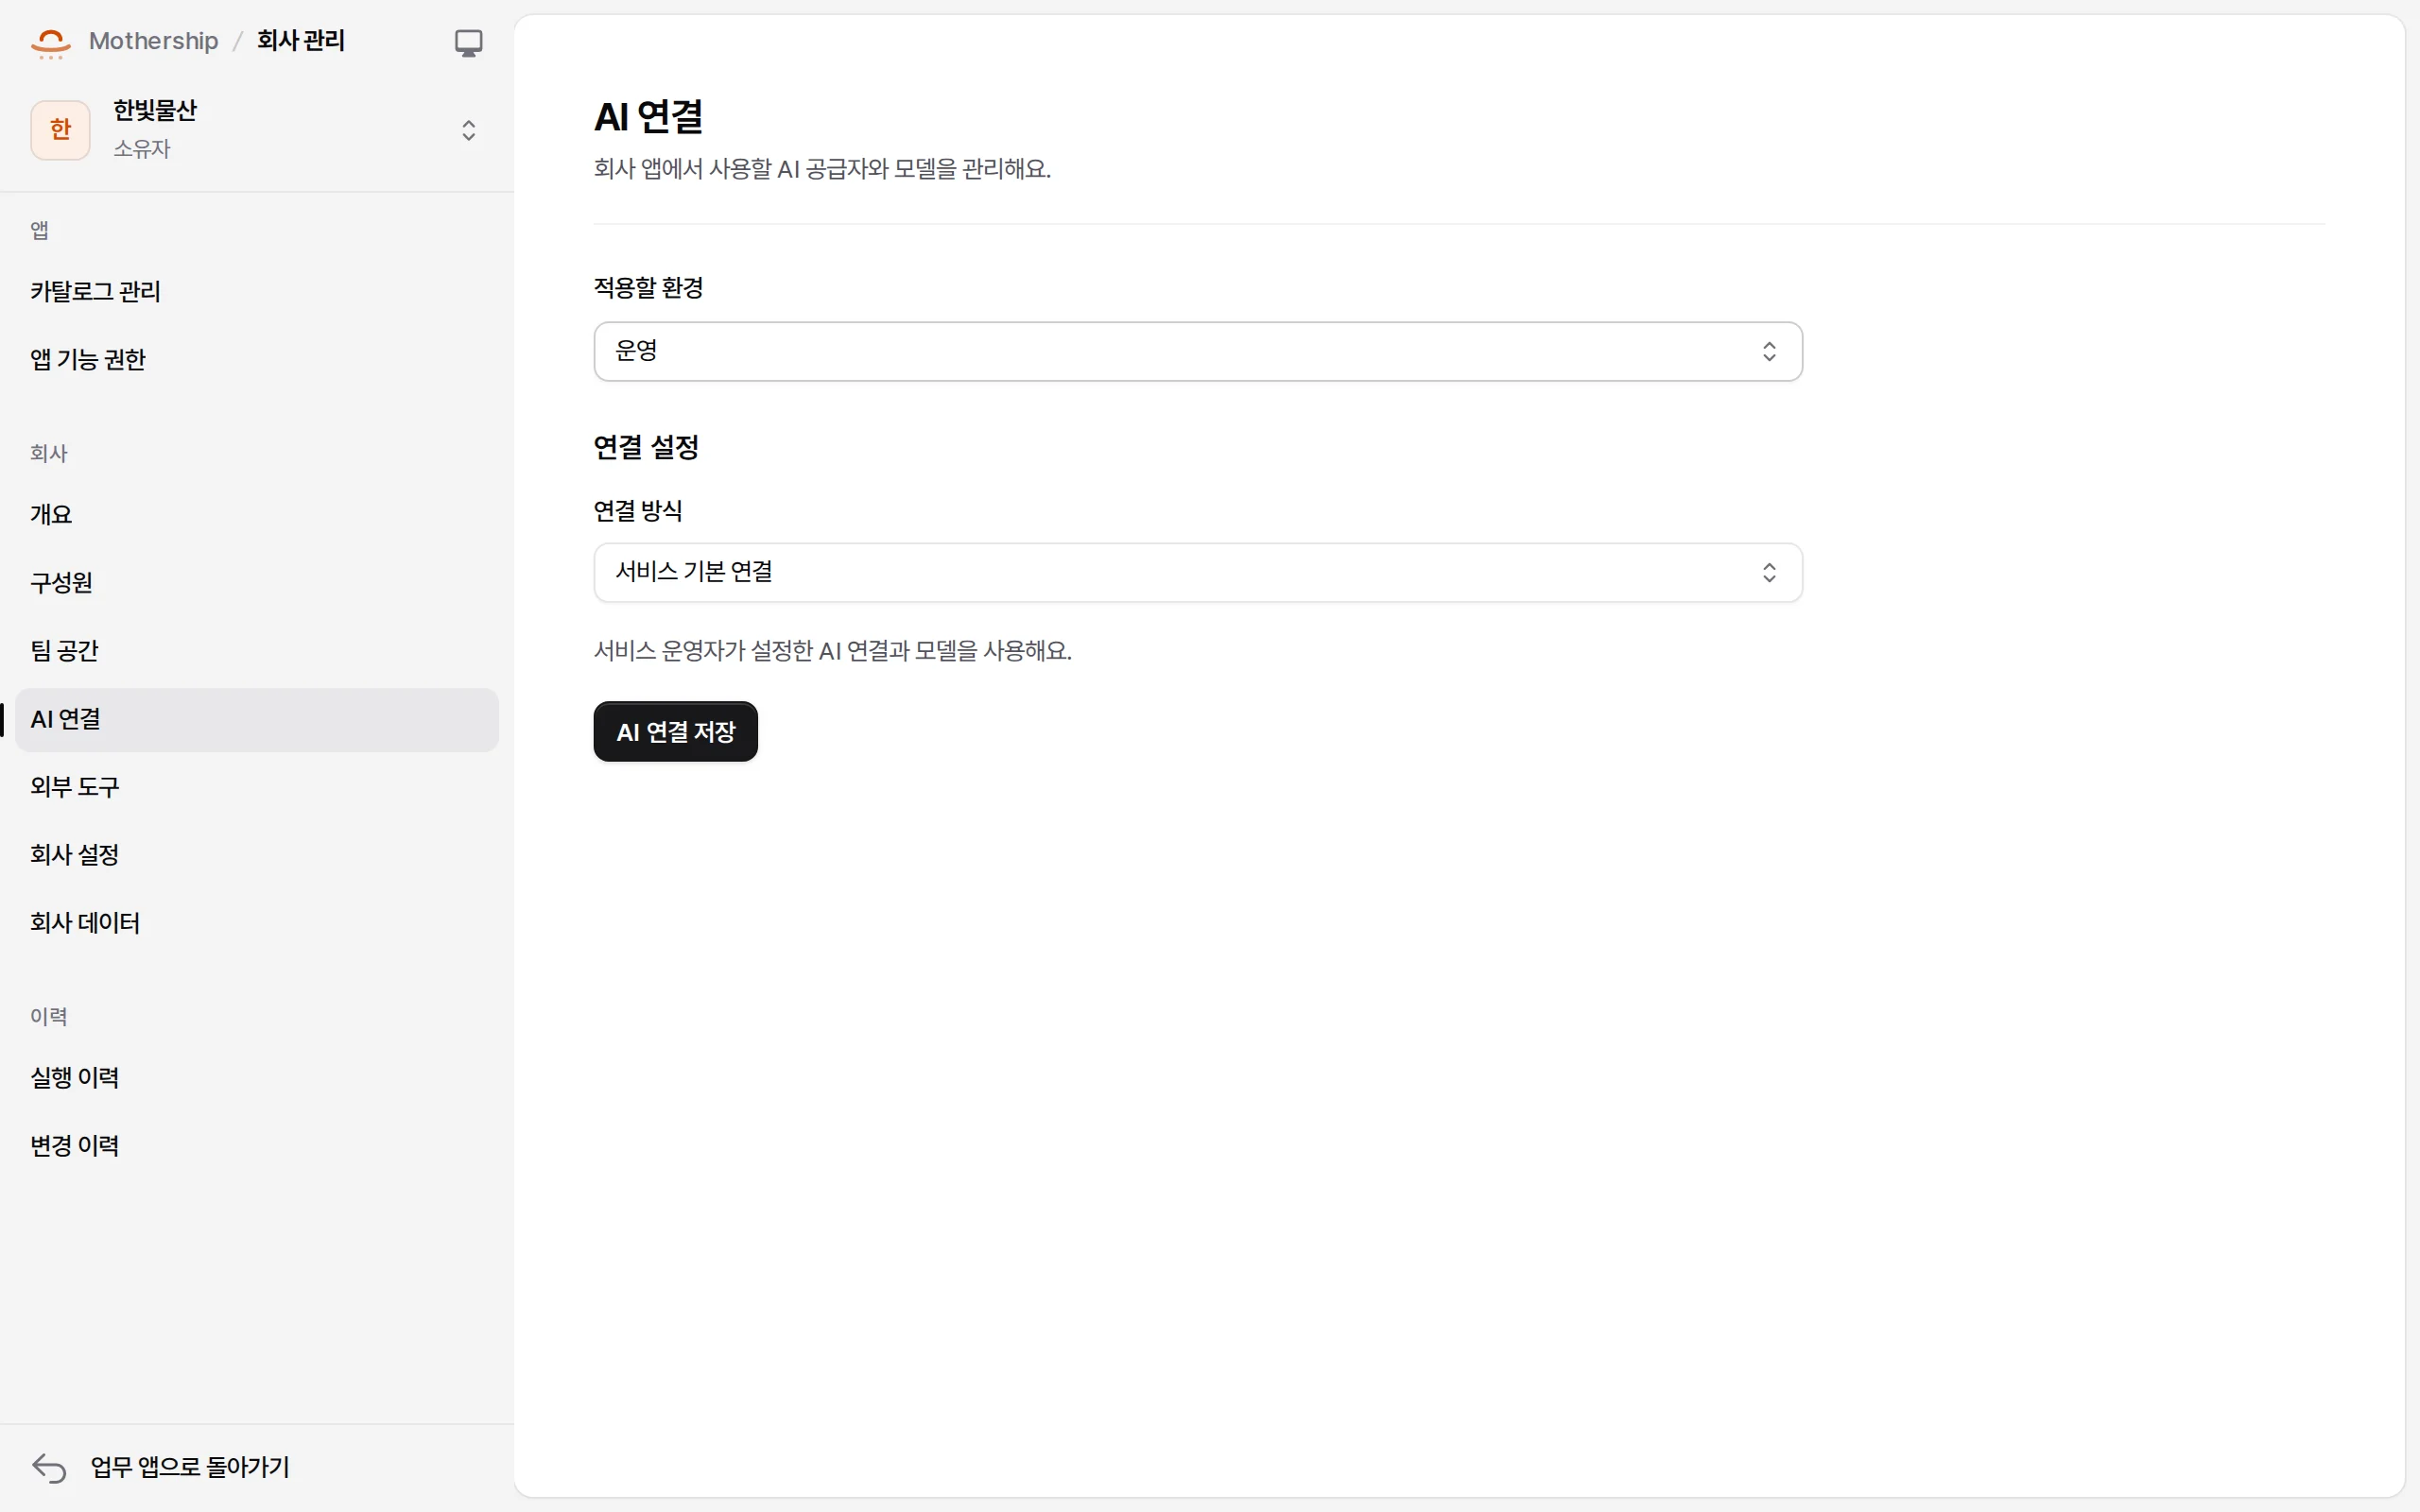
- AI 연결: 서비스의 공급자를 쓰거나, 회사만의 OpenAI 호환 공급자(운영자가 허용한 출처만)를 암호화해 넣어요. → AI
- 외부 도구: 회사의 MCP·웹훅 커넥터를 등록하고, MCP 도구를 동기화해 하나씩 승인해요. 나루 toolset도 여기서 붙여요. → 외부 도구와 파일
회사 설정
회사 이름과 주소, 회사 로고, 개발 도구(갈피 주소를 이 회사의 개발 도구로 허용, 끄고 켜기)가 있어요.
서비스 운영자: 서비스 관리
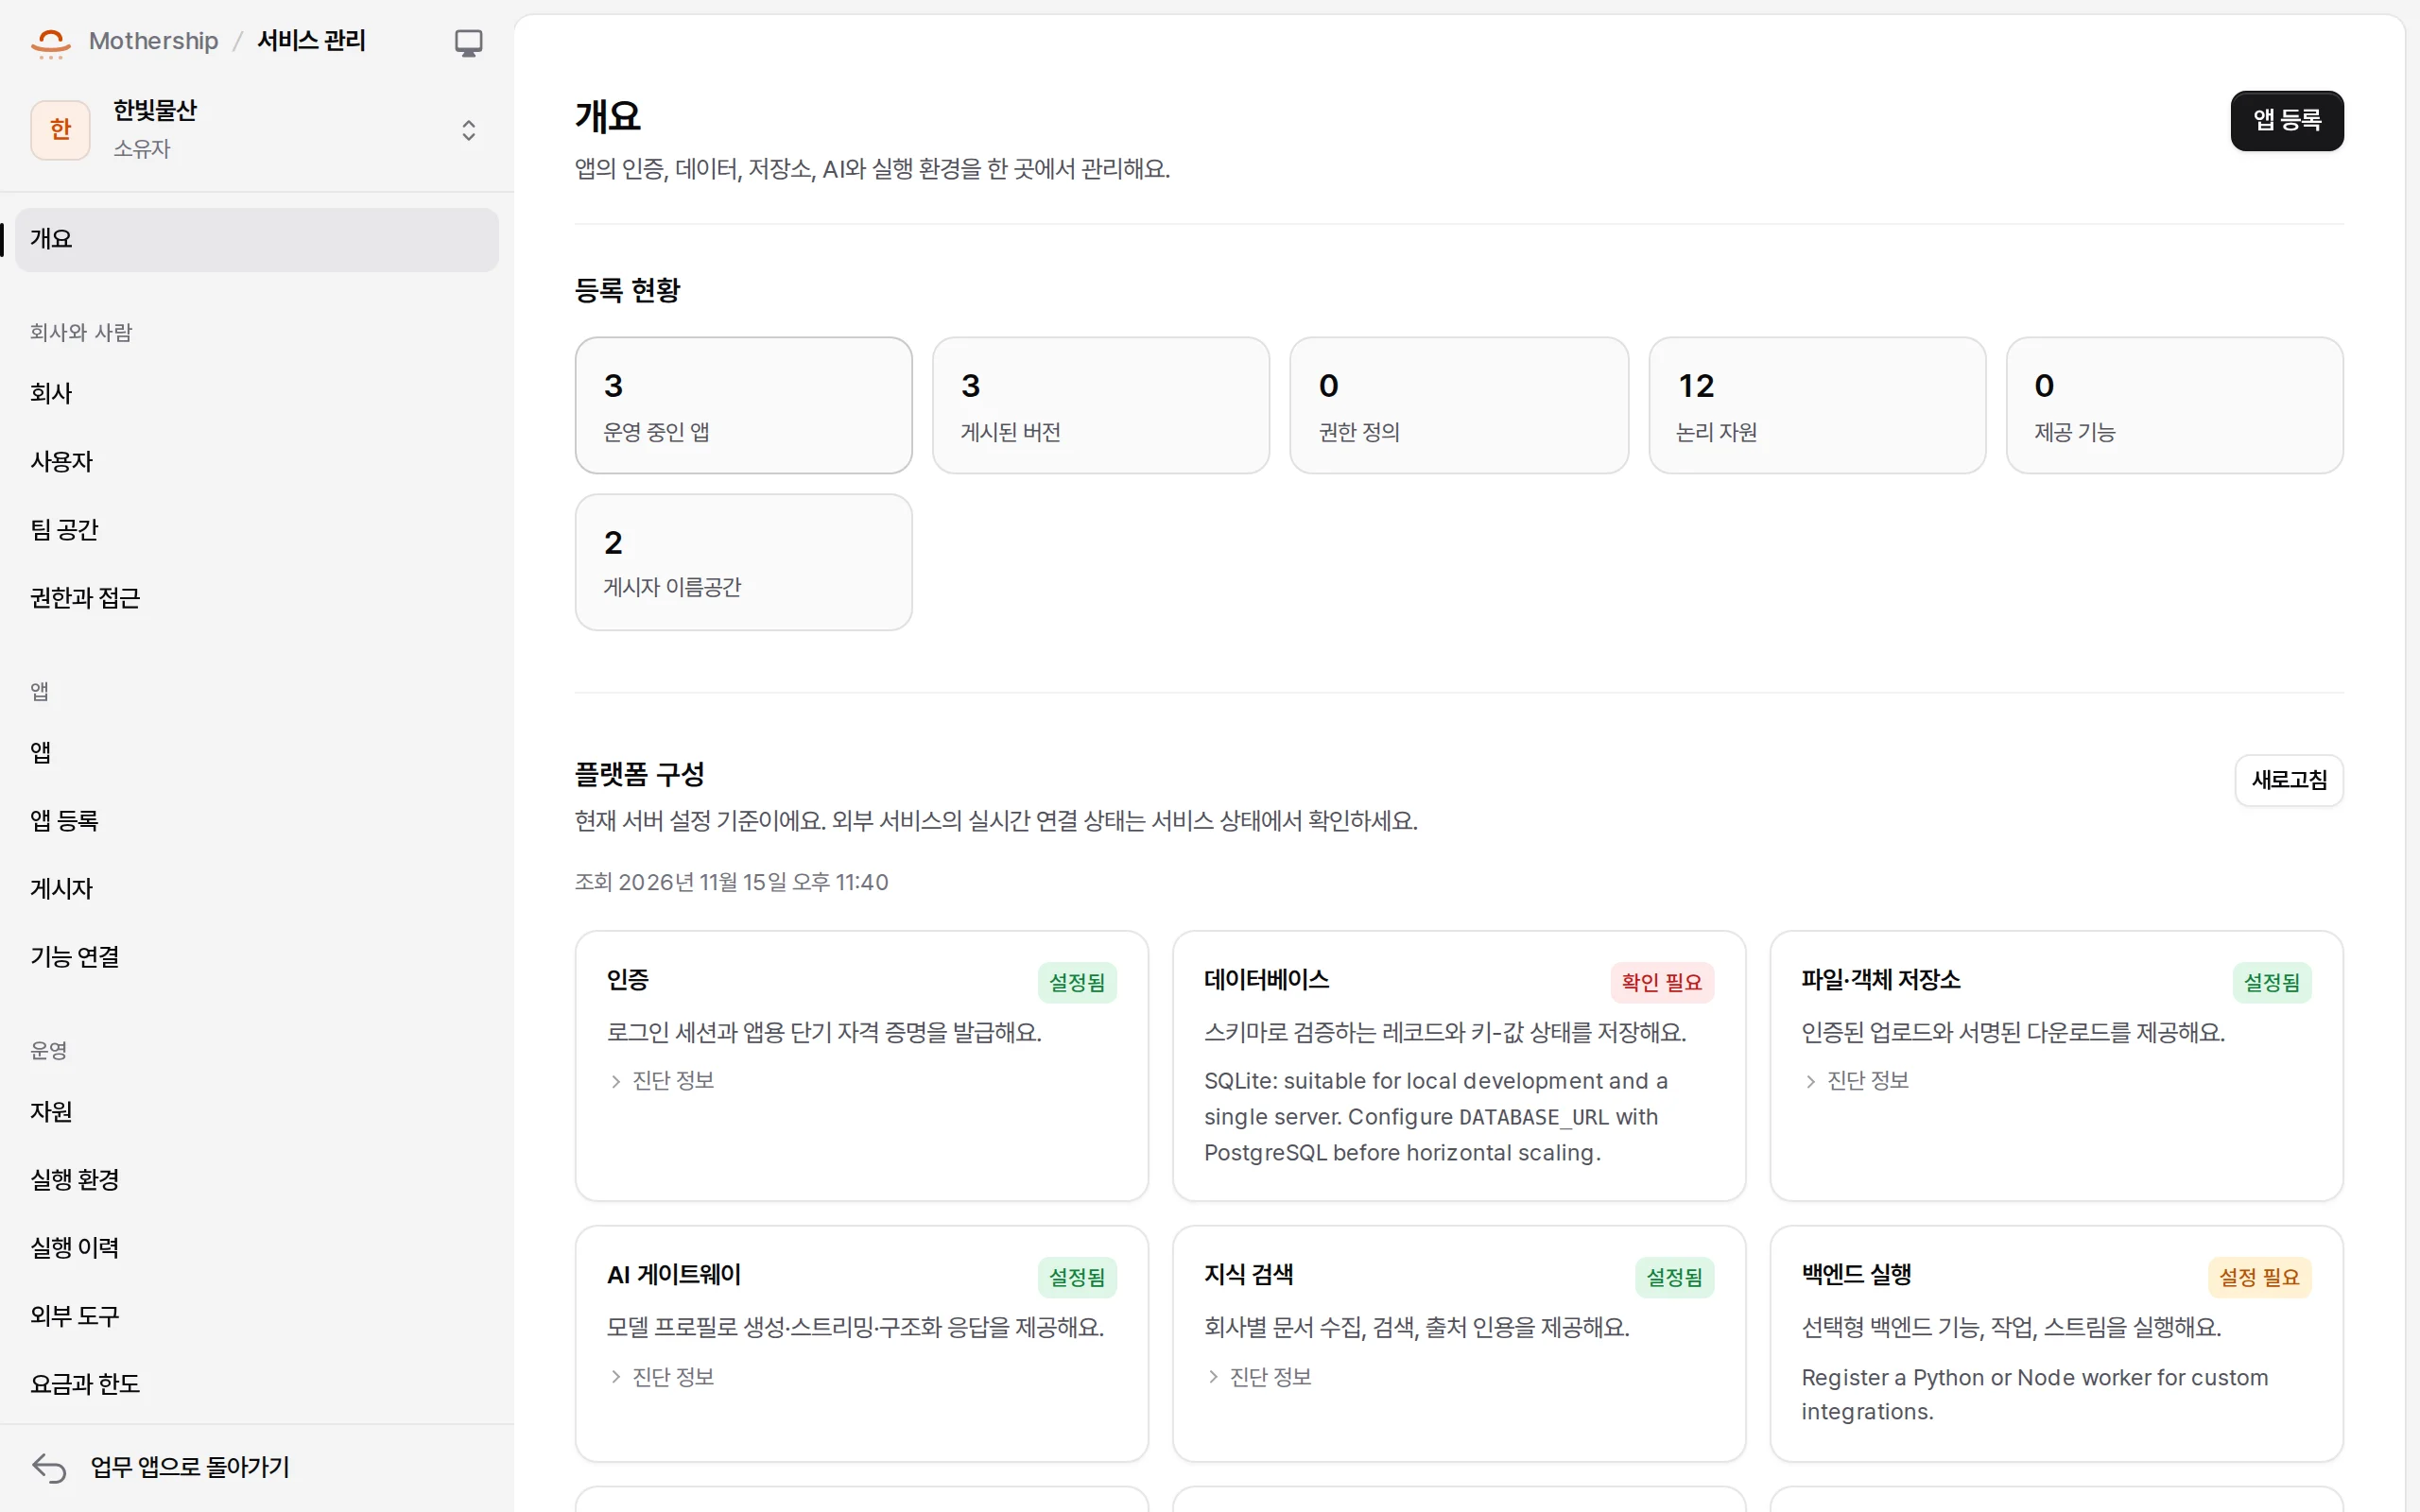
서비스 관리는 운영자만 열어요.
| 묶음 | 항목 |
|---|---|
| 개요(서비스 구성, 저장한 데이터·파일·작업 수, 30일 AI 사용량) | |
| 회사와 사람 | 회사 · 사용자 · 팀 공간 · 권한과 접근 |
| 앱 | 앱 · 앱 등록 · 게시자 · 기능 연결 |
| 운영 | 자원 · 실행 환경 · 실행 이력 · 외부 도구 · 요금과 한도 |
- 회사 열기: 회사에서 회사 이름, 주소, 소유자 이메일로 회사를 열어요. 메일이 설정돼 있으면(
SMTP_URL) 초대 메일이 가고, 화면에도 전해 줄 링크가 보여요. 링크는 7일 동안 한 번 쓸 수 있어요. 같은 화면에서 회사별 OIDC 로그인을 설정해요. - 앱 등록: 운영자가 프런트엔드 ZIP을 올리거나 외부 백엔드 URL을 연결해요. 프런트엔드 URL 등록은 지원하지 않아요.
- 요금과 한도: 선택 기능이에요(
MOTHERSHIP_BILLING_ENABLED=true). 모델 가격, 선불 크레딧, 월 한도, 사람·앱별 한도, 동시 요청 수.